
Menú del restaurante, borne de estacionamiento, cartel de concierto, paquete a seguir: el código QR se ha convertido en el puente universal entre el mundo físico y la web — y los estafadores lo han entendido. Una pegatina fraudulenta encima del código real, y voilà su teléfono dirigido a un sitio web falso de pago, sin que ninguno de los reflejos habituales le haya alertado: es el «quishing», el phishing por código QR, en plena explosión. La defensa existe y se resume en unos hábitos simples. Así es como escanear con serenidad — y detectar los códigos tramposos antes de que le cuesten caro.
¿Por qué el código QR es el arma ideal de los estafadores
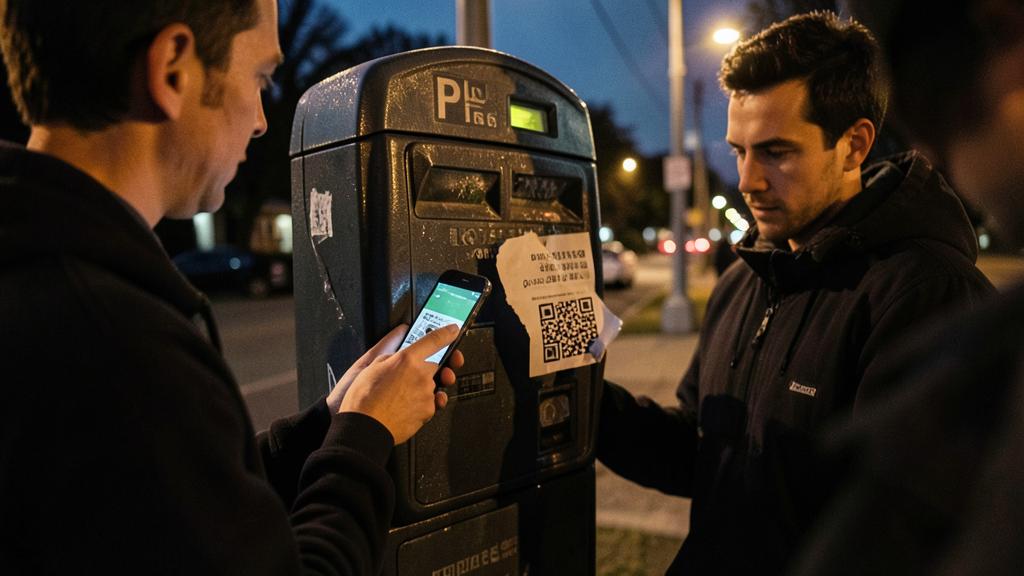
El código QR tiene una propiedad que lo cambia todo para el fraude: es ilegible para un humano. Delante de un enlace escrito, su ojo puede tiquar sobre una dirección rara; delante de un tablero negro y blanco, nadie ve nada — la verificación solo puede hacerse después del escaneo. Añada tres ingredientes: el contexto de confianza (un código en un parquímetro oficial, una mesa de restaurante, una carta de apariencia administrativa hereda la legitimidad de su soporte — el estafador solo tiene que pegar su pegatina en un soporte respetable); la situación de prisa (se escanea un código de estacionamiento para evitar la multa, un documento de identidad de paquete entre dos puertas — precisamente los momentos en los que la vigilancia baja); y el paso inmediato al pago (muchos usos legítimos del código QR piden una tarjeta bancaria a continuación — la víctima encuentra normal pagar). Los terrenos de caza documentados: las bornes de estacionamiento (pegatinas falsas encima del código real — campañas enteras han afectado a ciudades), las bornes de recarga eléctrica, los avisos falsos de paso y multas enviados por correo, los menús y carteles en terraza, y los códigos QR en los correos de phishing (que escapan a los filtros que analizan los enlaces).
Los estafadores usan códigos QR porque nadie puede leerlos antes de escanearlos. Aprovechan que la gente confía en el lugar donde está el código (como un parquímetro) y que a menudo hay prisa (como pagar un estacionamiento). Así, cuando el código lleva a una página falsa, la víctima no se da cuenta hasta que es tarde.
En París, estafadores pegaron códigos QR falsos encima de los reales en parquímetros. Cuando los usuarios los escaneaban, eran redirigidos a un sitio que imitaba el pago del estacionamiento. Muchos introdujeron sus datos bancarios antes de darse cuenta de que era una trampa. La policía local advirtió que estos ataques afectaron a cientos de conductores en una sola semana.
El reflejo que salva: leer la dirección ANTES de abrir
La buena noticia: su teléfono ya le muestra todo lo que necesita. Cuando la cámara detecta un código QR, muestra una barrera con el inicio de la dirección web — ese es el momento de verificación, antes de abrir: tómese dos segundos para leerla. Lo que se verifica: el nombre de dominio — la parte justo antes del primer «/» — debe corresponder al actor esperado (el operador de estacionamiento mostrado en la borne, el sitio oficial del servicio público, el transportista del paquete); desconfianza absoluta ante los dominios largos que contienen el nombre legítimo como prefijo («nomconnu-paiement-securise.xyz» NO es nomconnu), los errores sutiles, las extensiones exóticas, y los acortadores de URL (un enlace acortado oculta el destino — en un contexto de pago, es descalificante). En caso de duda, la regla de oro: no escanear — teclear. La dirección oficial del servicio tecleada a mano en el navegador, o la aplicación oficial del estacionamiento/transportista abierta directamente, llevan al mismo servicio sin intermediario del tablero. El código QR no es más que un atajo: cuando el atajo es dudoso, se toma la ruta principal.
El buen reflejo. En los soportes de pago (estacionamiento, recarga, donaciones), examine el código físicamente antes de escanear: una pegatina pegada encima (bordes que se levantan, ligero relieve, desalineación con la impresión del panel, código que oculta parcialmente otro) es señal de una trampa — rasque una esquina en caso de duda. Los códigos impresos DENTRO del soporte (grabados, impresos de origen en el cartel) son fiables; los códigos añadidos merecen el examen. Y si la pegatina es sospechosa: fotografíe, no escanee, avise al explotador — evitará el percance a los demás.
Después del escaneo: las trampas de la página de llegada
El escaneo solo es la puerta — es la página detrás la que despoja, y tiene un escenario típico: una copia visual del servicio esperado (logos, colores, diseño — trivial de imitar), un recorrido apremiante («su estacionamiento expira», «último recordatorio antes de la penalización»), y un formulario de tarjeta bancaria completo — número, caducidad, criptograma, a veces seguido de una solicitud de código SMS (que en realidad sirve para validar un pago o el enrolamiento de su tarjeta en el estafador). Las verificaciones en la página: la dirección en la barra del navegador (todavía ella — es el único elemento infalsificable), la coherencia del importe, y las incoherencias de detalle (francés aproximado, menciones legales ausentes, no hay cuenta de cliente donde el servicio real la tiene). Dos protecciones estructurales a adoptar: pagar estos servicios a través de su aplicación oficial instalada una vez por todas (estacionamiento, recarga, transportes — la app evita definitivamente la cuestión del sitio falso), y usar Apple Pay o una tarjeta virtual cuando el pago web es inevitable — el número real no se expone, y una tarjeta virtual con límite reduce mecánicamente los daños.
Si ha caído: el procedimiento de urgencia
Tarjeta introducida en una página dudosa: la rapidez lo cambia todo: 1. Oposición inmediata en la tarjeta (app bancaria o número de oposición — la tarjeta se bloquea en dos minutos desde la aplicación, y muchos bancos permiten desbloquearla si es falsa alarma); 2. Verifique las operaciones recientes y señale cualquier transacción desconocida — la contestación de los pagos no autorizados es un derecho, y el banco reembolsa en la mayoría de los casos de fraude probado (plazos cortos: actúe sin esperar); 3. Si se ha comunicado un código SMS, dígaselo explícitamente al banco (esto cambia la calificación de la operación — y no le priva necesariamente del reembolso, la jurisprudencia protege ampliamente a las víctimas de maniobras fraudulentas); 4. Denuncie: la plataforma oficial de denuncia de estafas en línea, y el explotador del soporte engañoso (ayuntamiento, operador de estacionamiento). Si solo se han introducido identificadores (correo, contraseña): cámbielos inmediatamente en todas partes donde se reutilicen, y active la doble autenticación. No hay vergüenza: estos dispositivos están diseñados por profesionales de la manipulación: el único error duradero sería no reaccionar rápido.
Atención. Nunca descargue una aplicación a través de un código QR fuera de las tiendas oficiales: un código que propone instalar un «perfil», un «certificado» o una app fuera de App Store/Play Store es un ataque, punto final — las apps reales se instalan desde la tienda, donde puede buscarlas usted mismo. Igual desconfianza ante los códigos QR que prellenan un transferencia bancaria o abren directamente una app de pago entre particulares: verifique el beneficiario como verificaría un IBAN desconocido. El tablero no tiene ningún derecho que usted no le dé — mantenga el control en cada paso que sigue al escaneo.
Preguntas frecuentes
¿Puede un código QR infectar mi teléfono solo con escanearlo?
No — el escaneo solo muestra una dirección: el peligro comienza si abre el enlace y actúa (introducir datos, validar una instalación). Es tranquilizador y estructurante: toda la defensa está en los dos segundos entre la barra mostrada y su clic — el escaneo en sí es inofensivo.
¿Son arriesgados los códigos QR de los restaurantes?
El menú consultado no pide ni cuenta ni tarjeta — el riesgo es bajo. La vigilancia aumenta cuando el código lleva a un pago de cuenta en línea: verifique el dominio, prefiera el pago en el terminal del camarero en caso de duda. El criterio es constante: sin dinero ni identificadores = riesgo bajo; pago = verificaciones.
¿Cómo proteger a un familiar que escanea todo sin leer?
Instálele las aplicaciones oficiales de sus usos reales (estacionamiento de su ciudad, transportista, banco) — la necesidad de escanear desaparece en gran medida — y transmítale la regla única: «un código QR que termina pidiendo la tarjeta bancaria = me llamas antes». Un solo reflejo simple protege mejor que diez consignas olvidadas.
Lo que hay que recordar
El código QR tramposo prospera en un punto ciego: el tablero es ilegible, el soporte inspira confianza, la prisa hace el resto. La defensa se resume en tres pasos: antes — examinar físicamente los códigos añadidos (pegatinas ¡) en los soportes de pago; durante — leer la barra de dirección antes de abrir, descalificar los dominios largos y los enlaces acortados; después — verificar la dirección en la barra de navegación antes de cualquier introducción, preferir las apps oficiales y los pagos tokenizados (Apple Pay, tarjetas virtuales). En caso de duda, teclear la dirección oficial usted mismo; en caso de caída, oposición y contestación inmediatas — la velocidad es su mejor aliada. El código QR sigue siendo una excelente herramienta: basta con recordar que un atajo hacia lo desconocido siempre se verifica antes de comprometerse.
¿Dudas sobre su seguridad, un dispositivo a verificar o limpiar? Nuestro servicio de asistencia le acompaña paso a paso.
Deja una respuesta
Lo siento, debes estar conectado para publicar un comentario.