
Restaurantmenü, Parkplatzschilder, Konzertplakate, Sendungsverfolgung: Der QR-Code ist zur universellen Brücke zwischen der physischen Welt und dem Web geworden – und Betrüger haben das verstanden. Ein gefälschter Aufkleber über dem echten Code, und schon wird Ihr Telefon zu einer gefälschten Zahlungsseite umgeleitet, ohne dass Sie durch Ihre üblichen Reflexe gewarnt werden: Es ist der „Quishing“, der QR-Code-Phishing, der gerade explodiert. Es gibt jedoch eine Abwehr, die in einigen einfachen Gewohnheiten besteht. Hier erfahren Sie, wie Sie sicher scannen – und gefälschte Codes erkennen, bevor sie Sie teuer zu stehen kommen.
Warum der QR-Code die ideale Waffe für Betrüger ist
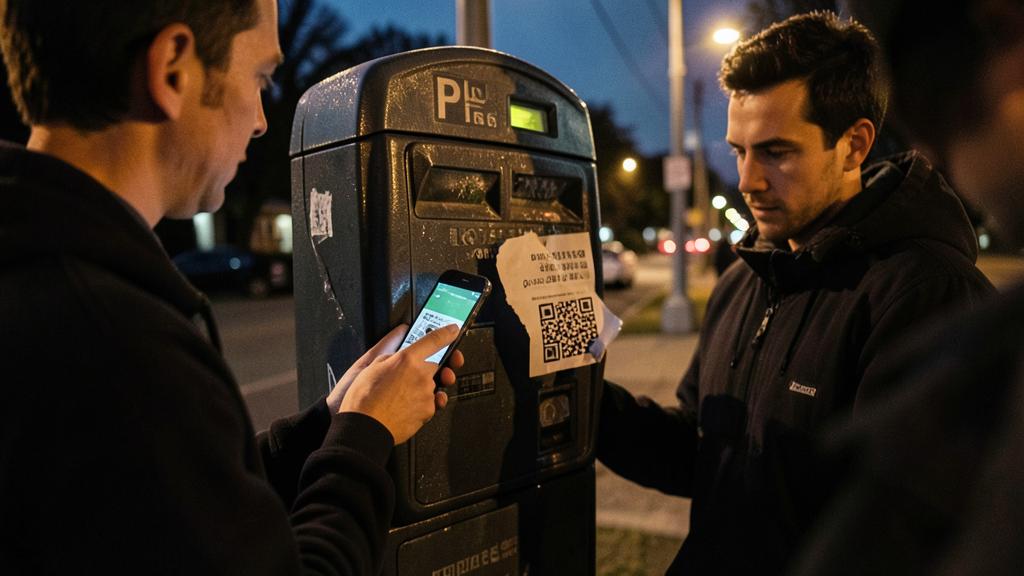
Der QR-Code hat eine Eigenschaft, die für den Betrug alles verändert: Er ist für Menschen unleserlich. Bei einer geschriebenen URL kann Ihr Auge auf eine seltsame Adresse reagieren; bei einem schwarzen und weißen Schachbrettmuster sieht niemand etwas – die Überprüfung kann erst nach dem Scannen erfolgen. Fügen Sie drei Zutaten hinzu: das Vertrauenskontext (ein Code an einem offiziellen Parkautomaten, einem Restauranttisch, einem amtlich aussehenden Brief erbt die Legitimität seines Trägers – der Betrüger muss nur seinen Aufkleber auf einen respektablen Träger kleben); die Eile-Situation (man scannt einen Parkcode, um einen Strafzettel zu vermeiden, eine Sendungsverfolgungsnummer zwischen zwei Türen – genau die Momente, in denen die Wachsamkeit nachlässt); und die sofortige Zahlungsaufforderung (viele legitime QR-Code-Verwendungen erfordern eine Kreditkarte im Anschluss – das Opfer findet es also normal, zu zahlen). Dokumentierte Jagdgründe: Parkautomaten (gefälschte Aufkleber über dem echten Code – ganze Kampagnen haben Städte betroffen), Ladestationen für Elektroautos, gefälschte Benachrichtigungen und Bußgelder per Post, Speisekarten und Plakate in Cafés, und QR-Codes in Phishing-E-Mails (die den Filtern entgehen, die Links analysieren).
Betrüger nutzen QR-Codes, weil man sie nicht einfach so lesen kann. Sie kleben gefälschte Codes über echte, zum Beispiel an Parkautomaten, und erzeugen Druck, schnell zu zahlen. So fallen viele herein, ohne es zu merken.
In Berlin wurden 2023 gefälschte QR-Codes an über 50 Parkautomaten entdeckt. Wer sie scannte, wurde auf eine gefälschte Zahlungsseite umgeleitet. Die Betrüger erbeuteten so über 20.000 Euro, bevor die Stadt die Aufkleber entfernte.
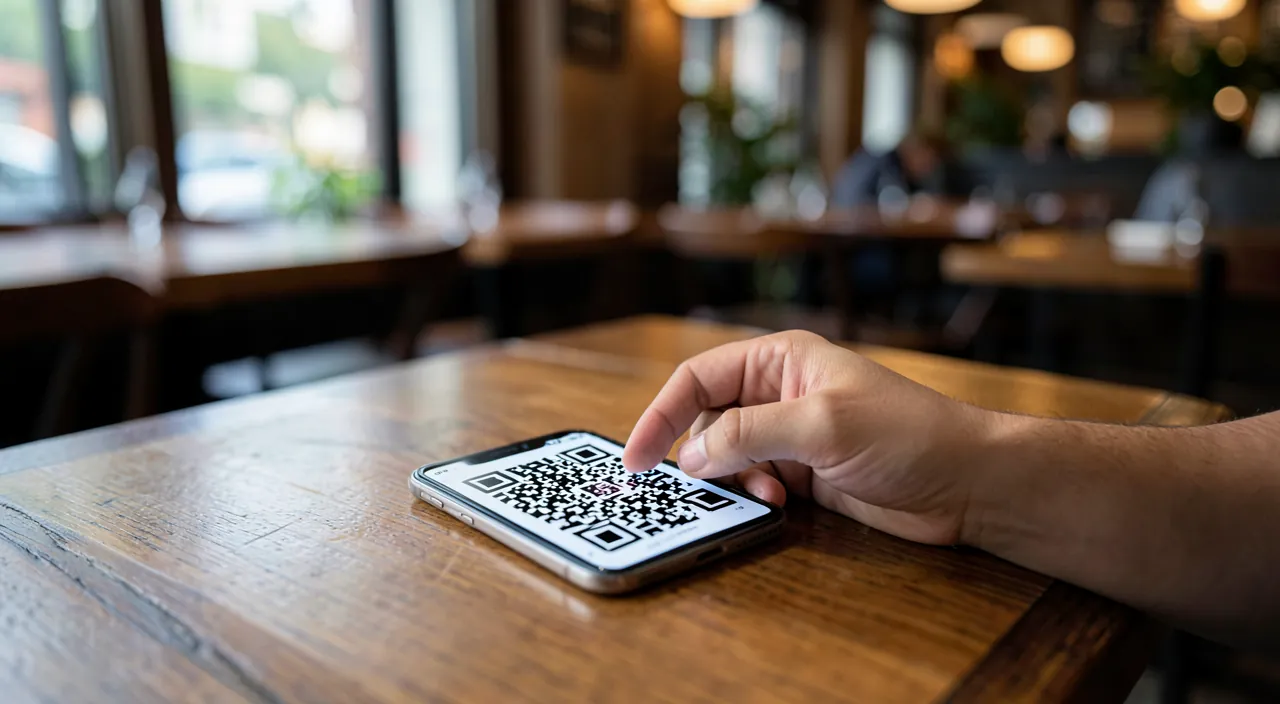
Der rettende Reflex: Adresse lesen BEVOR Sie öffnen
Die gute Nachricht: Ihr Telefon zeigt Ihnen bereits alles, was Sie brauchen. Wenn die Kamera einen QR-Code erkennt, zeigt sie eine Banner mit dem Anfang der Webadresse – das ist der Moment der Überprüfung, bevor Sie öffnen: Nehmen Sie sich zwei Sekunden Zeit, um sie zu lesen. Was Sie überprüfen: der Domainname – der Teil direkt vor dem ersten „/“ – muss dem erwarteten Anbieter entsprechen (der auf dem Automaten angegebene Parkdienstleister, die offizielle Website des öffentlichen Dienstes, der Versanddienstleister des Pakets); absolute Vorsicht bei langen Domains, die den legitimen Namen als Präfix enthalten („nomconnu-paiement-securise.xyz“ ist NICHT nomconnu), subtilen Rechtschreibfehlern, exotischen Endungen und URL-Verkürzern (eine verkürzte URL verdeckt das Ziel – in einem Zahlungskontext ist das disqualifizierend). Bei Zweifeln gilt die goldene Regel: Nicht scannen – eingeben. Die offizielle Adresse des Dienstes, die manuell in den Browser oder die offizielle App des Parkdienstleisters/Versanddienstleisters eingegeben wird, führt zum gleichen Dienst ohne den Umweg über das Schachbrettmuster. Der QR-Code ist nur ein Abkürzung: Wenn die Abkürzung fragwürdig ist, nehmen Sie die Hauptstraße.
Der richtige Reflex. Bei Zahlungsmedien (Parken, Laden, Spenden) untersuchen Sie den Code physisch bevor Sie scannen: Ein darübergeklebter Aufkleber (aufgebogene Ränder, leichte Erhebung, Fehlausrichtung mit dem Druck des Schildes, Code, der teilweise einen anderen verdeckt) ist ein Zeichen einer Falle – kratzen Sie im Zweifel eine Ecke ab. Codes, die im Medium gedruckt sind (geätzt, original gedruckt im Plakat) sind vertrauenswürdig; angebrachte Codes verdienen eine Prüfung. Und wenn der Aufkleber verdächtig ist: Fotografieren, nicht scannen, den Betreiber informieren – Sie vermeiden so anderen die unangenehme Überraschung.
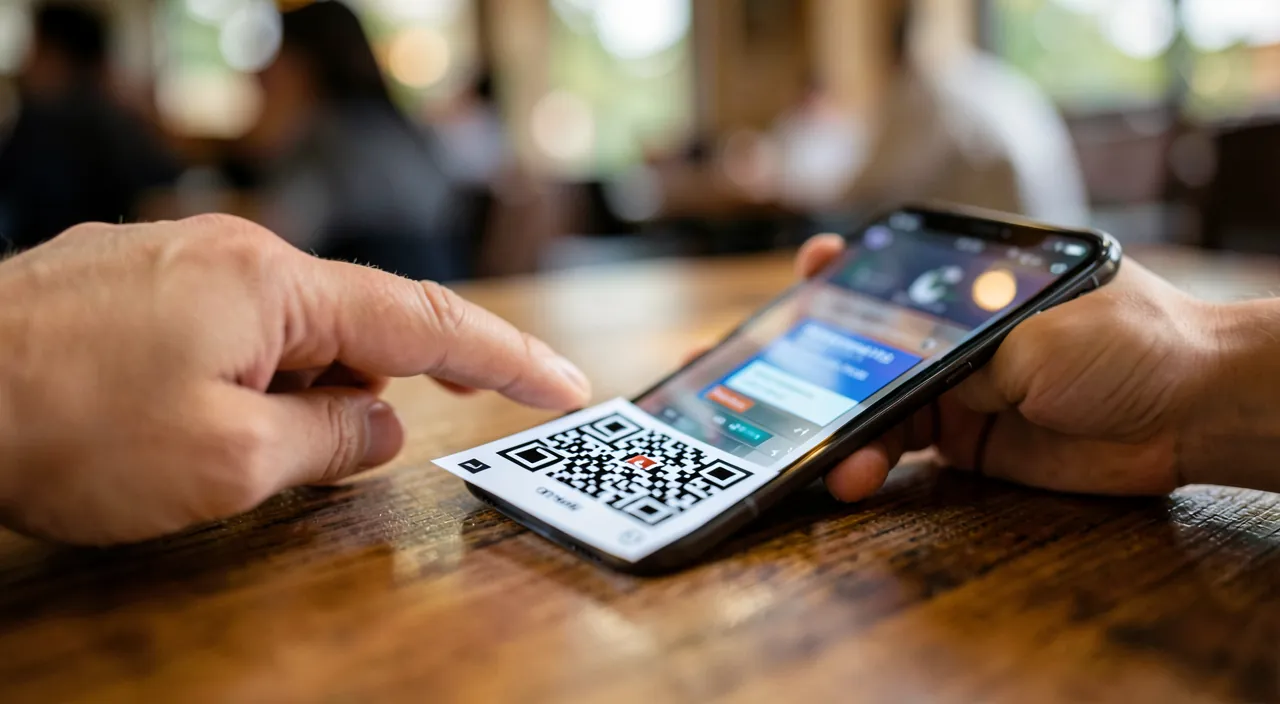
Nach dem Scannen: Fallen der Zielseite
Das Scannen ist nur die Tür – die Seite dahinter entwendet, und sie hat ein typisches Szenario: eine visuelle Kopie des erwarteten Dienstes (Logos, Farben, Layout – einfach zu imitieren), ein dringlicher Ablauf („Ihr Parkzeit läuft ab“, „letzte Erinnerung vor Gebührenaufschlag“), und ein vollständiges Kreditkartenformular – Nummer, Ablaufdatum, Prüfziffer, manchmal gefolgt von einer SMS-Code-Anfrage (die tatsächlich zur Bestätigung einer Zahlung oder zur Registrierung Ihrer Karte beim Betrüger dient). Überprüfungen auf der Seite: die Adresse in der Browserleiste (immer noch sie – das einzige nicht fälschbare Element), die Kohärenz des Betrags und Detailsinkonsistenzen (ungefähres Französisch, fehlende rechtliche Hinweise, kein Kundenkonto, wo der echte Dienst eines hat). Zwei strukturelle Schutzmaßnahmen: diese Dienste über ihre offizielle App bezahlen (Parken, Laden, Transport – die App vermeidet endgültig die Frage der gefälschten Website) und Apple Pay oder eine virtuelle Karte verwenden, wenn die Online-Zahlung unvermeidbar ist – die echte Nummer wird nicht preisgegeben, und eine begrenzt virtuelle Karte begrenzt mechanisch den Schaden.
Wenn Sie hereingefallen sind: Notfallprozedur
Karte auf einer verdächtigen Seite eingegeben? Die Schnelligkeit ist entscheidend: 1. Sofortige Sperrung der Karte (Bank-App oder Sperrnummer – die Karte wird in zwei Minuten über die App gesperrt, und viele Banken erlauben das Entsperren bei falschem Alarm); 2. Überprüfen Sie die letzten Transaktionen und melden Sie jede unbekannte Zahlung – die Anfechtung nicht autorisierter Zahlungen ist ein Recht, und die Bank erstattet in den meisten Fällen bei nachgewiesener Betrug (kurze Fristen: handeln Sie sofort); 3. Wenn ein SMS-Code weitergegeben wurde, teilen Sie dies explizit der Bank mit (das ändert die Qualifikation der Transaktion – und entzieht Ihnen nicht unbedingt die Erstattung, die Rechtsprechung schützt weitreichend die Opfer von Betrugsmanövern); 4. Melden: die offizielle Plattform zur Meldung von Online-Betrug und den Betreiber des gefälschten Mediums (Gemeinde, Parkdienstleister). Wenn nur Anmeldedaten (E-Mail, Passwort) eingegeben wurden: Ändern Sie sie sofort überall, wo sie wiederverwendet werden, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Kein Grund zur Scham – diese Systeme wurden von Manipulationsprofis entwickelt: Der einzige dauerhafte Fehler wäre, nicht schnell zu reagieren.
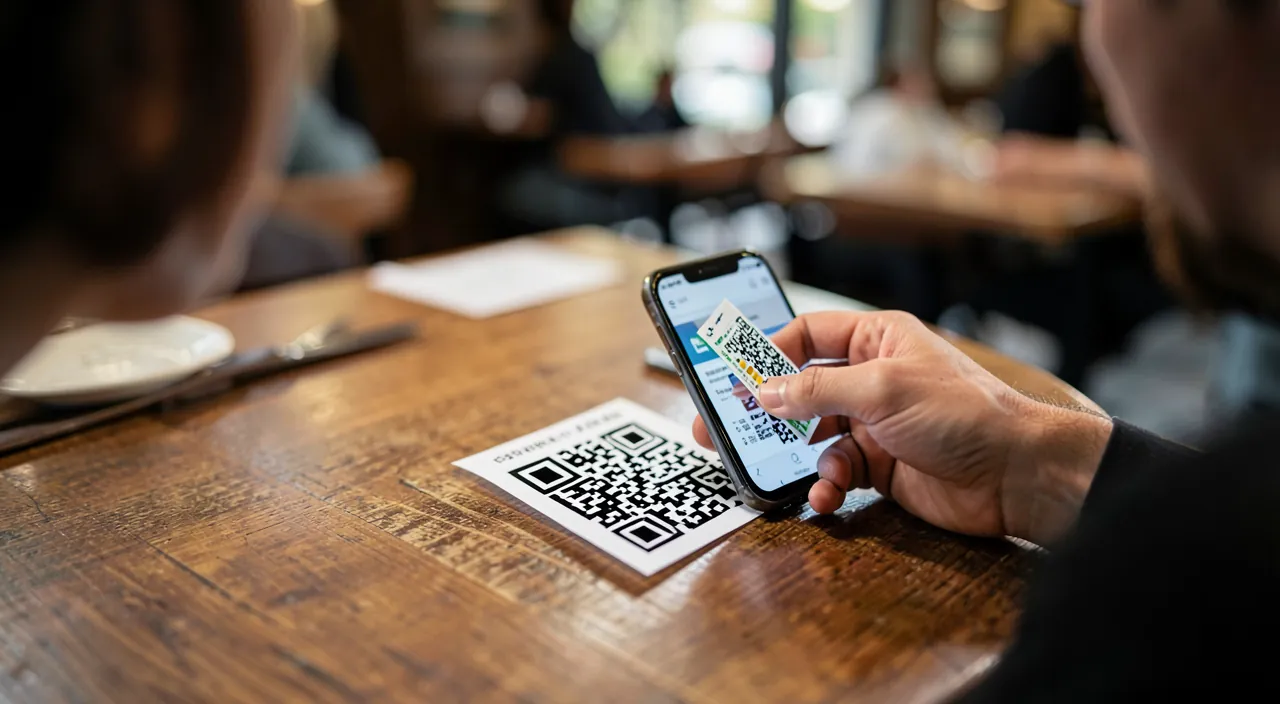
Achtung. Laden Sie nie eine App über einen QR-Code außerhalb der offiziellen Stores herunter: Ein Code, der die Installation eines „Profils“, eines „Zertifikats“ oder einer App außerhalb von App Store/Play Store vorschlägt, ist ein Angriff, Punkt. Echte Apps werden über den Store installiert, wo Sie sie selbst suchen können. Gleiches Misstrauen gegenüber QR-Codes, die eine Banküberweisung vorab ausfüllen oder direkt eine P2P-Zahlungs-App öffnen: Überprüfen Sie den Empfänger wie eine unbekannte IBAN. Das Schachbrettmuster hat keine Rechte, die Sie ihm nicht geben – behalten Sie die Kontrolle über jeden Schritt nach dem Scannen.
Häufige Fragen
Kann das Scannen eines QR-Codes allein mein Telefon infizieren?
Nein – das Scannen zeigt nur eine Adresse an: Die Gefahr beginnt, wenn Sie den Link öffnen und handeln (Daten eingeben, Installation bestätigen). Das ist beruhigend und strukturierend: Der gesamte Schutz liegt in den zwei Sekunden zwischen dem angezeigten Banner und Ihrem Klick – das Scannen selbst ist harmlos.
Sind QR-Codes in Restaurants riskant?
Das Menü, das Sie einsehen, verlangt weder ein Konto noch eine Karte – das Risiko ist gering. Die Wachsamkeit steigt, wenn der Code zu einer Online-Zahlung der Rechnung führt: Überprüfen Sie die Domain, bevorzugen Sie die Zahlung am Terminal des Servers bei Zweifeln. Das Kriterium ist konstant: Kein Geld und keine Anmeldedaten = geringes Risiko; Zahlung = Überprüfung.
Wie kann man einen Elternteil schützen, der alles scannt, ohne zu lesen?
Installieren Sie die offiziellen Apps für seine tatsächlichen Anwendungen (Parkplatz seiner Stadt, Versanddienstleister, Bank) – der Bedarf zum Scannen entfällt weitgehend – und vermitteln Sie die einfache Regel: „Ein QR-Code, der am Ende die Kreditkarte verlangt = du rufst mich vorher an“. Ein einziger einfacher Reflex schützt besser als zehn vergessene Anweisungen.
Was Sie sich merken sollten
Der gefälschte QR-Code gedeiht in einem blinden Fleck: Das Schachbrettmuster ist unleserlich, der Träger wirkt vertrauenswürdig, die Eile macht den Rest. Die Verteidigung besteht aus drei Schritten: vorher – physisch angebrachte Codes (Aufkleber!) auf Zahlungsmedien untersuchen; während – die Adressleiste vor dem Öffnen lesen, lange Domains und verkürzte Links disqualifizieren; nachher – die Adresse in der Browserleiste vor jeder Eingabe überprüfen, offizielle Apps und tokenisierte Zahlungen (Apple Pay, virtuelle Karten) bevorzugen. Bei Zweifeln die offizielle Adresse selbst eingeben; bei einem Sturz sofortige Sperrung und Anfechtung – Schnelligkeit ist Ihr bester Verbündeter. Der QR-Code bleibt ein hervorragendes Werkzeug: Es reicht, sich daran zu erinnern, dass eine Abkürzung ins Ungewisse immer überprüft werden muss, bevor man sie betritt.
Zweifel an Ihrer Sicherheit, ein Gerät zu überprüfen oder zu bereinigen? Unser Assistenzdienst begleitet Sie Schritt für Schritt.
Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.