
Eines Morgens zeigt der Computer eine eisige Nachricht an: Ihre Dateien sind verschlüsselt, unleserlich — Fotos, Dokumente, Lebenswerk — und ein Lösegeld wird für die «Befreiung» verlangt. Die Ransomware (Erpressungssoftware) gehört zu den zerstörerischsten Bedrohungen der digitalen Welt, sowohl für Privatpersonen als auch für Unternehmen. Aber im Gegensatz zum Gefühl der Ohnmacht, das sie auslöst, kann man sich sehr effektiv dagegen schützen — vorausgesetzt, man handelt im Voraus. Dieser Leitfaden erklärt, wie sie funktioniert, wie man sie daran hindert, einzudringen, wie man die Schäden begrenzt und was zu tun ist, wenn das Schlimmste eintritt.
Wie funktioniert Ransomware
Das typische Szenario: Der Schadcode gelangt über eine gefälschte Anlage, einen betrügerischen Link, einen verdächtigen Download oder eine ungepatchte Schwachstelle ins System. Sobald er installiert ist, arbeitet er im Stillen: Er verschlüsselt systematisch Ihre Dateien — Dokumente, Fotos, alles, was wertvoll ist — und greift oft auch angeschlossene Laufwerke und synchronisierte Ordner an, um Ihre zugänglichen Backups zu zerstören. Dann kommt die Lösegeldforderung: Bezahlen, in der Regel in Kryptowährung, gegen einen hypothetischen Entschlüsselungsschlüssel. Die Effektivität der Falle liegt an einer einfachen Tatsache: Ohne intakte Sicherungskopie hat das Opfer nur schlechte Optionen.
Ransomware verschlüsselt Ihre Dateien und verlangt Geld, um sie wieder freizugeben. Ohne Backup sind Sie erpressbar. Mit einem Backup können Sie die Forderung ignorieren.
Ein Unternehmen in Deutschland wurde 2023 von der Ransomware „LockBit“ angegriffen. Die Angreifer verschlüsselten 5 TB Daten und forderten 2 Millionen Euro in Bitcoin. Dank einer offline-Sicherung konnte das Unternehmen die Daten wiederherstellen, ohne zu zahlen.
Warum das Bezahlen eine schlechte Idee ist
Die Versuchung, zu bezahlen, ist nachvollziehbar — und doch: garantiert nichts die Wiederherstellung der Dateien (die Betrüger sind nicht an einen Kundenservice gebunden), das Bezahlen finanziert und fördert die Ransomware-Industrie, und die Bezahler werden als gute Kunden registriert, also erneut angegriffen. Die wahre Antwort liegt nicht in der Transaktion: Sie liegt in der Vorbereitung — die Lösegeldforderung sinnlos machen, weil Ihre Daten anderswo existieren, außer Reichweite.
Die absolute Abwehr: Die offline-Sicherung. Eine Ransomware kann nichts verschlüsseln, was sie nicht erreichen kann. Bewahren Sie eine Kopie Ihrer wichtigen Daten auf einem offline Medium (eine externe Festplatte, die nur zum Zeitpunkt der Sicherung angeschlossen wird) oder einem Online-Dienst mit Versionsverlauf (der es ermöglicht, zu den Dateien vor der Verschlüsselung zurückzukehren). Mit dieser Kopie außer Reichweite verliert die Ransomware jede Macht: Man löscht, stellt wieder her, dreht die Seite um. Das ist DIE Maßnahme, die alles verändert.
Eindringen verhindern: fünf Barrieren
- Vorsicht bei Anhängen und Links: Phishing ist die häufigste Einstiegsmethode. Unerwartete Rechnung, «zu prüfendes» Dokument, dringender Link — die Anti-Phishing-Reflexe sind Ihre erste Verteidigungslinie.
- Überall Updates anwenden: Ransomwares lieben bekannte, ungepatchte Schwachstellen. Ein aktuelles System schließt diese Türen.
- Nur offizielle Downloads: Piratierte Software und dubiose Websites sind bekannte Verteilkanäle für Ransomware.
- Aktiver Schutz: Die integrierten Abwehrmechanismen moderner Systeme (darunter der Schutz von Ordnern vor unbefugten Änderungen) und ein aktueller Virenscanner erkennen viele Varianten.
- Getrennte Konten: Ein Benutzerkonto ohne Administratorrechte für den Alltag begrenzt, was ein Schadcode verschlüsseln und ändern kann.
Wenn der Angriff erfolgt: Verhaltensregeln
Trotzdem zeigt der Bildschirm die Lösegeldforderung an? Jede Handlung zählt:
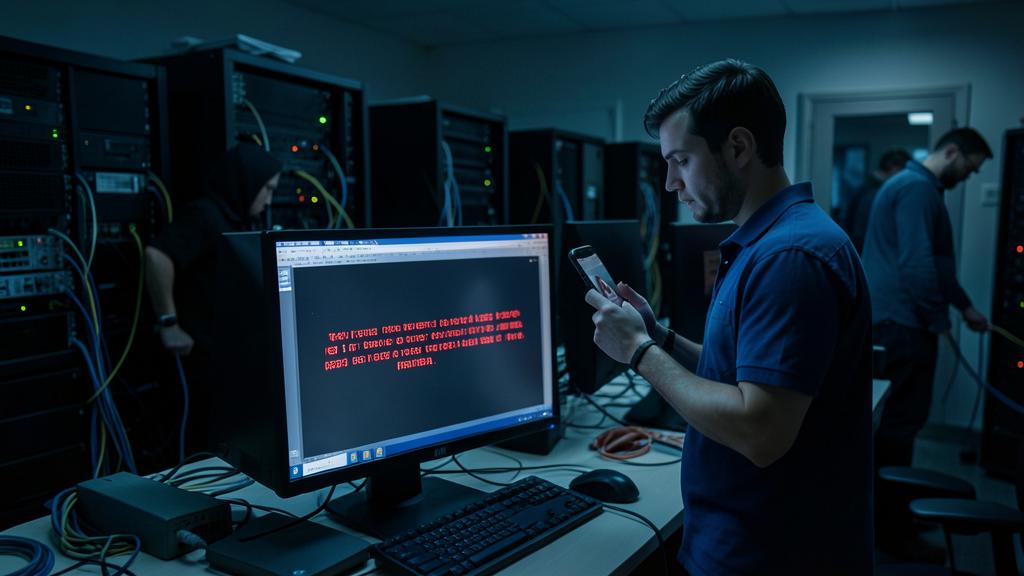
- Isolieren Sie sofort: Trennen Sie das Netzwerk (Wi-Fi, Kabel), entfernen Sie externe Festplatten — das Ziel ist es, die Ausbreitung auf andere Geräte und Backups zu stoppen.
- Schalten Sie nicht abrupt aus, zahlen Sie nicht, verhandeln Sie nicht: Fotografieren Sie die Lösegeldforderung (sie identifiziert die Variante) und löschen Sie zunächst nichts.
- Identifizieren Sie die Variante: Für einige Ransomware-Familien gibt es kostenlose Entschlüsselungstools, die von Cybersicherheitsakteuren veröffentlicht werden. Es lohnt sich immer, dies vor jeder Entscheidung zu überprüfen.
- Wenden Sie sich an einen Profi: Bewertung der Variante, Wiederherstellungsmöglichkeiten, vollständige Reinigung — eine Begleitung vermeidet Fehler, die die Situation verschlimmern.
- Stellen Sie sauber wieder her: System neu installiert oder gründlich gereinigt, dann Daten aus der gesunden Sicherung wiederhergestellt. Und Anzeige erstatten: Diese Angriffe sind Straftaten.
Achtung vor der doppelten Strafe. Nach einem Angriff: Seien Sie vorsichtig mit «Wunder-Rettungsdiensten», die versprechen, alles gegen Bezahlung zu entschlüsseln: Viele zahlen das Lösegeld nur für Sie und nehmen eine Provision — oder sind selbst Betrüger. Wenden Sie sich an identifizierbare Fachleute und offizielle Ressourcen im Kampf gegen Ransomware, die legitime Entschlüsselungstools auflisten.
Häufige Fragen
Werden Privatpersonen wirklich angegriffen, oder nur Unternehmen?
Beide: Unternehmen für gezielte hohe Lösegeldforderungen, Privatpersonen durch automatisierte Massenkampagnen. Niemand ist zu klein — die Angriffe wählen nicht, sie fischen.
Schützt mich die Cloud vor Ransomware?
Nicht automatisch: Die Synchronisierung verbreitet verschlüsselte Dateien wie andere. Was schützt, ist der Versionsverlauf des Dienstes (Rückkehr zum Zustand vor der Verschlüsselung) und die offline-Sicherung. Stellen Sie sicher, dass Ihr Dienst diese Zeitreise anbietet.
Reicht ein Antivirus-Programm?
Nein: Es blockiert vieles, aber neue Varianten schlüpfen manchmal durch. Der echte Schutz ist die Kombination: Wachsamkeit (Phishing), Updates, saubere Downloads und vor allem die offline-Sicherung, die den Angriff auch bei Erfolg harmlos macht.
Was man sich merken sollte
Ransomware ist zerstörerisch, aber sie hat eine Achillesferse: Sie kann einer vorbereiteten Person nichts anhaben. Die Vorbereitung besteht aus zwei Teilen — Eindringen verhindern (Anti-Phishing-Wachsamkeit, Updates, offizielle Downloads, aktive Schutzmaßnahmen, Konto ohne Admin-Rechte) und den Angriff sinnlos machen dank offline-Sicherung und Versionsverlauf: Wiederherstellbare Daten sind eine sinnlose Lösegeldforderung. Wenn der Angriff erfolgt: isolieren, nicht zahlen, Variante identifizieren (kostenlose Entschlüsselungstools existieren), sich begleiten lassen, sauber wiederherstellen. Ransomware gedeiht durch Unvorbereitetheit: Eine Stunde für die Einrichtung von Backups streicht Sie endgültig von der Liste der potenziellen Opfer.
Schützen Sie Ihre Daten, bevor es zu spät ist.
Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.