
« 123456 », « azerty », son prénom, sa date de naissance, le même mot de passe partout : c’est encore, hélas, le quotidien de millions de personnes — et le rêve des pirates. Un mot de passe faible ou réutilisé, c’est la porte d’entrée de vos comptes, de votre argent, de votre vie privée. La bonne nouvelle : créer des mots de passe vraiment solides et les retenir est plus simple qu’on ne le croit, une fois qu’on connaît les bons principes. Pas besoin d’être expert : quelques règles claires et un ou deux outils suffisent à protéger l’essentiel. Voici comment créer des mots de passe robustes, faciles à retenir, et surtout comment les gérer sans se compliquer la vie.
Ce qui fait un bon (et un mauvais) mot de passe
Un mot de passe protège l’accès à un compte ; sa solidité dépend de quelques facteurs simples. La LONGUEUR avant tout : c’est le critère le plus important ; plus un mot de passe est long, plus il est difficile à deviner ou à « casser » ; visez au minimum douze caractères, et plus si possible. L’IMPRÉVISIBILITÉ : un bon mot de passe ne doit rien contenir de devinable : pas votre nom, votre date de naissance, le nom de vos enfants ou de votre animal, pas de mot du dictionnaire seul, pas de suite évidente (« azerty », « 1234 »). La VARIÉTÉ : mélanger majuscules, minuscules, chiffres et caractères spéciaux renforce le mot de passe ; mais la longueur compte plus que la complexité alambiquée. L’UNICITÉ : c’est capital ; chaque compte important doit avoir son PROPRE mot de passe ; réutiliser le même partout est l’erreur la plus dangereuse (nous y revenons). Ce qui fait un MAUVAIS mot de passe : trop court, basé sur des informations personnelles, un mot courant, une suite au clavier, ou — le pire — réutilisé sur plusieurs sites. Une astuce puissante : la PHRASE de passe. Plutôt qu’un charabia imprononçable, assemblez plusieurs mots sans rapport en une phrase : « Cheval-Lampe-Cactus-Nuage » ; c’est long (donc solide), imprévisible, et bien plus facile à retenir qu’une suite de symboles. Vous pouvez y glisser un chiffre et une majuscule pour renforcer encore. À quoi cela sert-il ? À PROTÉGER vos comptes contre le piratage ; à éviter qu’une fuite sur un site ne compromette tous vos comptes ; et à sécuriser ce qui compte (mails, banque, réseaux, achats). L’idée maîtresse : un bon mot de passe est LONG, IMPRÉVISIBLE et UNIQUE à chaque compte important. La phrase de passe (plusieurs mots assemblés) réunit solidité et facilité de mémorisation. Et pour gérer tous ces mots de passe différents sans s’y perdre, un outil existe — le gestionnaire de mots de passe —, dont nous parlerons. L’essentiel à comprendre : la sécurité de vos comptes commence par là, et c’est à votre portée.
Un bon mot de passe doit être long (au moins 12 caractères), unique pour chaque compte, et ne pas contenir d’informations personnelles. La meilleure méthode est d’utiliser des phrases de passe (comme « Chat-Rouge-Bateau ») car elles sont faciles à retenir tout en étant très difficiles à pirater.
Imaginez que vous utilisez le mot de passe « Azerty123 » pour votre compte de banque, votre boîte mail et votre réseau social. Si ce mot de passe est volé lors d’une fuite sur un site peu important, les pirates pourront accéder à tous vos autres comptes. Avec des mots de passe uniques comme « Lion-Vert-42 » pour la banque, « Ocean-Piano-! » pour la messagerie et « Montagne-Chien-7 » pour les réseaux sociaux, même en cas de fuite, seuls vos comptes les moins importants seront compromis.
Comment créer et gérer ses mots de passe
Voici une méthode concrète et réaliste. Faites des mots de passe LONGS — visez au moins douze caractères, idéalement plus ; la longueur est votre meilleure alliée. Utilisez la PHRASE de passe — assemblez plusieurs mots sans lien logique entre eux : « Girafe-Vélo-Océan-Piano » ; ajoutez-y une majuscule, un chiffre et un symbole pour renforcer ; c’est solide et mémorisable. Rendez chaque compte UNIQUE — n’utilisez jamais le même mot de passe sur deux comptes importants ; ainsi, si l’un fuite, les autres restent protégés. Priorisez les comptes SENSIBLES — commencez par sécuriser les plus critiques : votre messagerie (elle sert à réinitialiser tous les autres !), votre banque, vos comptes d’achat, vos réseaux sociaux ; ce sont eux qu’il faut protéger en priorité. Adoptez un GESTIONNAIRE de mots de passe — c’est LA solution moderne pour ne plus avoir à tout retenir : ce coffre-fort numérique génère des mots de passe forts et uniques, les mémorise, et les remplit pour vous ; vous ne retenez qu’un seul mot de passe maître (nos guides adopter un gestionnaire de mots de passe). Activez la DOUBLE authentification — sur les comptes importants, ajoutez cette seconde protection : même si votre mot de passe fuite, un code supplémentaire est demandé ; c’est un rempart très efficace (nos guides activer la double authentification). Ne les PARTAGEZ pas n’importe comment — évitez de noter vos mots de passe sur un papier visible ou dans un fichier non protégé, et ne les envoyez pas par mail ou message. CHANGEZ-les en cas de doute — si un service vous signale une fuite, ou si vous soupçonnez un piratage, changez le mot de passe concerné (et ceux réutilisés ailleurs). Quelques CONSEILS : la longueur prime sur la complexité tordue ; un gestionnaire simplifie tout ; et la messagerie est le compte à protéger en tout premier. En résumé : faites long, utilisez des phrases de passe, un mot de passe unique par compte important, priorisez les comptes sensibles, adoptez un gestionnaire, activez la double authentification, et changez en cas de doute. Ces gestes simples élèvent radicalement votre sécurité.
- Faites des mots de passe longs (au moins 12 caractères)
- Utilisez des phrases de passe (ex: « Chat-Rouge-Bateau-42 »)
- Rendez chaque compte unique
- Priorisez les comptes sensibles (messagerie, banque, réseaux sociaux)
- Adoptez un gestionnaire de mots de passe
- Activez la double authentification
- Ne partagez pas vos mots de passe
- Changez-les en cas de fuite ou de doute
Le bon réflexe. Retenez deux idées qui suffisent à l’essentiel : la LONGUEUR et l’UNICITÉ. Pour la longueur, oubliez le charabia imprononçable du type « X7&k9! » qu’on ne retient jamais : adoptez la PHRASE DE PASSE, c’est-à-dire plusieurs mots sans rapport assemblés — « Cactus-Piano-Nuage-Vélo ». C’est long (donc très solide), imprévisible, et pourtant facile à mémoriser ; glissez-y une majuscule, un chiffre et un tiret ou un symbole pour renforcer encore. Pour l’unicité, la règle est simple et non négociable : chaque compte important a son PROPRE mot de passe, jamais le même deux fois. Pourquoi ? Parce que si un site que vous utilisez se fait pirater et que votre mot de passe fuite, les pirates l’essaieront aussitôt sur tous vos autres comptes ; avec un mot de passe unique, la casse reste limitée à un seul site. « Mais comment retenir des dizaines de mots de passe différents ? » — c’est LÀ qu’intervient le GESTIONNAIRE de mots de passe : ce coffre-fort numérique crée des mots de passe forts et uniques, les mémorise et les remplit à votre place ; vous ne retenez qu’UN seul mot de passe maître (une belle phrase de passe, justement). Commencez par sécuriser en priorité votre MESSAGERIE : c’est le compte le plus critique, car il permet de réinitialiser tous les autres — si un pirate y accède, il accède à tout. Et sur vos comptes sensibles, activez la double authentification, ce second rempart qui protège même si le mot de passe fuite. Phrase de passe, un mot de passe unique par compte, un gestionnaire pour tout retenir : avec ce trio, vous passez d’une sécurité fragile à une vraie protection, sans vous compliquer la vie.
Les erreurs à ne plus commettre
Certaines habitudes, très répandues, mettent gravement vos comptes en danger. La RÉUTILISATION : c’est l’erreur la plus dangereuse de toutes ; utiliser le même mot de passe sur plusieurs sites signifie qu’une seule fuite compromet TOUS ces comptes ; les pirates testent systématiquement les mots de passe fuités sur les autres services (nos guides ne plus réutiliser le même mot de passe). Les mots de passe TROP COURTS ou évidents : « 123456 », « azerty », « motdepasse », un prénom : ils se cassent en une fraction de seconde ; ils n’offrent aucune protection. Les INFORMATIONS personnelles : nom, date de naissance, nom des enfants, de l’animal, ville : tout cela se trouve facilement (réseaux sociaux !) et se devine ; à bannir. Les NOTER n’importe où : un mot de passe écrit sur un post-it collé à l’écran, dans un fichier « mots de passe » non protégé, ou dans un mail : autant l’offrir ; utilisez un gestionnaire (chiffré) ou, à défaut, un carnet gardé en lieu sûr, hors de vue. Les COMMUNIQUER : ne donnez jamais un mot de passe par téléphone, mail ou message, même à quelqu’un qui se présente comme votre banque ou un support technique — c’est une arnaque classique (nos guides le faux support technique). Négliger la MESSAGERIE : beaucoup protègent leur banque mais négligent leur boîte mail ; or celle-ci permet de réinitialiser tous les autres comptes ; c’est le compte le plus critique. Oublier la DOUBLE authentification : sur les comptes importants, s’en passer, c’est se priver d’un rempart majeur. Ne JAMAIS changer après une fuite : si un service annonce avoir été piraté, ne pas changer son mot de passe laisse la porte ouverte. Enfin, croire qu’on n’est PAS concerné : « je n’ai rien d’intéressant à voler » est une illusion ; vos comptes, votre identité, votre messagerie ont de la valeur pour un pirate. En résumé : ne réutilisez jamais un mot de passe, bannissez les mots courts, évidents ou personnels, ne les notez pas à la légère ni ne les communiquez, protégez votre messagerie en priorité, activez la double authentification, et changez après une fuite. Éviter ces erreurs, c’est déjà l’essentiel de la sécurité.
Attention : réutiliser le même mot de passe est l’erreur la plus dangereuse. S’il ne fallait retenir qu’un seul avertissement, ce serait celui-ci : n’utilisez JAMAIS le même mot de passe sur plusieurs comptes. Voici pourquoi c’est si grave. Régulièrement, des sites — même de grandes entreprises — se font pirater, et les mots de passe de leurs utilisateurs se retrouvent dans la nature. Les pirates récupèrent ces listes et testent automatiquement chaque couple « adresse mail + mot de passe » sur des dizaines d’autres services : banque, messagerie, réseaux sociaux, sites d’achat. Si vous avez réutilisé votre mot de passe, une seule fuite sur un site sans importance leur ouvre TOUS vos comptes d’un coup. Avec un mot de passe UNIQUE par compte, au contraire, une fuite reste cantonnée à un seul site : les dégâts sont limités. C’est LA règle qui change tout. Deuxième vigilance : protégez votre MESSAGERIE avant toute chose. On l’oublie souvent, mais la boîte mail est le maillon central : c’est par elle qu’on réinitialise les mots de passe de presque tous les autres comptes. Un pirate qui accède à votre messagerie peut, de proche en proche, prendre le contrôle de tout le reste. Donnez-lui donc un mot de passe particulièrement solide et la double authentification. Troisième point : ne COMMUNIQUEZ jamais un mot de passe à qui que ce soit, par téléphone, mail ou message — aucune banque, aucun service sérieux ne vous le demandera ; toute demande en ce sens est une arnaque. Et ne les notez pas en clair sur un papier visible ou un fichier non protégé. Enfin, si un service vous annonce une fuite, CHANGEZ immédiatement le mot de passe concerné, ainsi que tous ceux que vous auriez réutilisés ailleurs. Un mot de passe unique par compte, une messagerie bien protégée, jamais de partage : ces réflexes vous évitent la grande majorité des piratages.
Questions fréquentes
Comment créer un mot de passe fort mais facile à retenir ?
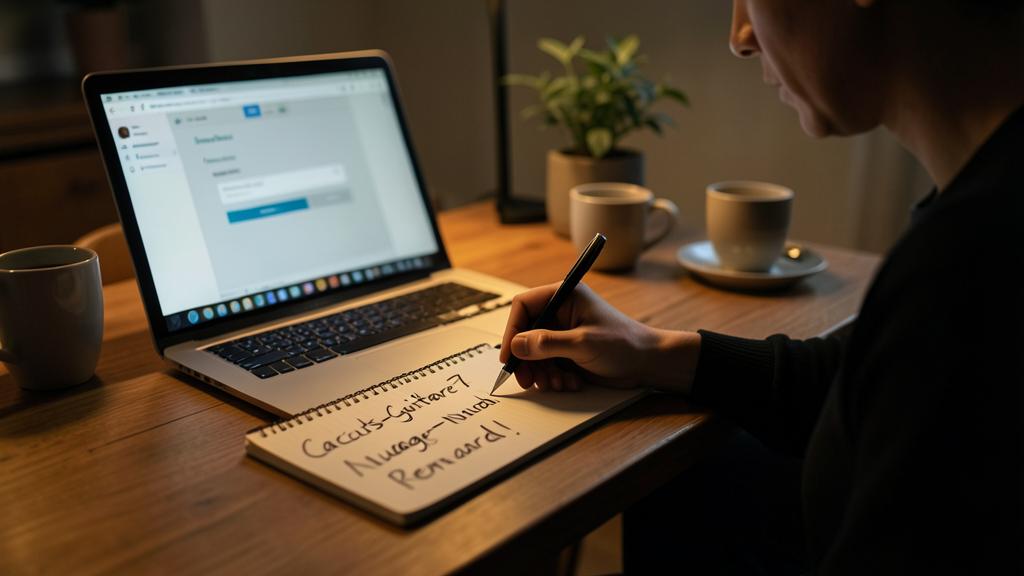
La meilleure méthode s’appelle la PHRASE DE PASSE, et elle réconcilie enfin solidité et mémoire. Le principe : au lieu d’un charabia du type « Kp7$x2 » impossible à retenir, assemblez plusieurs mots sans lien entre eux pour former une longue suite : par exemple « Cactus-Guitare-Nuage-Renard ». C’est LONG (le critère le plus important pour la solidité), imprévisible (des mots sans rapport ne se devinent pas), et pourtant facile à mémoriser car votre cerveau retient bien les mots et les images. Pour renforcer encore, ajoutez-y une majuscule, un chiffre et un symbole : « Cactus-Guitare7-Nuage-Renard ! ». Choisissez des mots qui ne vous concernent pas personnellement (pas les prénoms de vos enfants ni votre ville, trop devinables), mais que VOUS retiendrez. Vous pouvez même créer une petite histoire absurde reliant les mots pour mieux les mémoriser. Cette technique vous permet d’avoir des mots de passe à la fois très robustes et retenables. Cela dit, comme chaque compte important doit avoir un mot de passe DIFFÉRENT, retenir des dizaines de phrases devient vite impossible : c’est pourquoi le vrai confort vient d’un GESTIONNAIRE de mots de passe, qui les crée et les mémorise pour vous — vous ne gardez alors en tête qu’une seule belle phrase de passe, celle du gestionnaire lui-même.
Faut-il changer ses mots de passe régulièrement ?
Contrairement à une vieille idée reçue, changer systématiquement ses mots de passe tous les trois mois n’est plus recommandé — et peut même être contre-productif. Pourquoi ? Parce que forcés de changer sans cesse, les gens créent des mots de passe plus faibles et plus prévisibles (en ajoutant juste un chiffre à la fin, par exemple), ou finissent par les noter n’importe où. La recommandation moderne est différente : privilégiez un mot de passe LONG, UNIQUE et solide, et gardez-le tant qu’il n’y a pas de raison d’en changer. En revanche, changez-le IMMÉDIATEMENT dans certains cas précis : si le service vous signale une fuite de données ou un piratage ; si vous soupçonnez que votre compte a été compromis (activité inhabituelle, connexion inconnue) ; si vous avez malencontreusement saisi votre mot de passe sur un site douteux (hameçonnage) ; ou si vous l’avez partagé et que ce n’est plus souhaitable. Autrement dit : changez sur ÉVÉNEMENT, pas sur calendrier. Une bonne pratique complémentaire consiste à vérifier de temps en temps si vos adresses ont été concernées par une fuite connue (nos guides savoir si son adresse mail a fuité). Et si vous utilisez un gestionnaire, il vous alertera souvent des mots de passe faibles, réutilisés ou compromis à changer. La qualité et l’UNICITÉ comptent bien plus que la fréquence de changement.
Un gestionnaire de mots de passe, est-ce vraiment sûr ?
Oui, et c’est aujourd’hui la meilleure solution pour la plupart des gens — bien plus sûr que les alternatives réelles (réutiliser le même mot de passe, en choisir des faibles, les noter sur un papier). Un gestionnaire est un coffre-fort numérique CHIFFRÉ : il stocke tous vos mots de passe sous une protection solide, et vous n’avez à retenir qu’UN seul mot de passe maître pour y accéder. Ses avantages sont considérables : il génère des mots de passe longs, aléatoires et uniques pour chaque compte (impossibles à deviner) ; il les remplit automatiquement, ce qui vous protège aussi de certains sites d’hameçonnage (il ne remplit que sur le vrai site) ; et il vous signale les mots de passe faibles ou compromis. La question qu’on se pose légitimement : « et si le gestionnaire lui-même était piraté ? » Les bons gestionnaires sont conçus pour que même leur éditeur ne puisse pas lire vos mots de passe (chiffrement de bout en bout) ; le maillon critique reste donc VOTRE mot de passe maître, qui doit être une phrase de passe forte et que vous ne devez jamais oublier ni partager. Choisissez un gestionnaire réputé, activez la double authentification dessus, et retenez bien votre mot de passe maître. Pour l’immense majorité des utilisateurs, adopter un gestionnaire représente un bond énorme en sécurité et en confort (nos guides adopter un gestionnaire de mots de passe) : on cesse enfin de jongler avec des mots de passe faibles ou réutilisés.
Ce qu’il faut retenir
La sécurité de votre vie numérique commence par vos mots de passe, et la protéger est à votre portée. Un bon mot de passe est avant tout LONG (au moins douze caractères, plus si possible — c’est le critère principal), IMPRÉVISIBLE (rien de personnel ni de devinable, pas de mot courant ni de suite au clavier) et surtout UNIQUE à chaque compte important. La meilleure technique pour allier solidité et mémoire est la PHRASE DE PASSE : plusieurs mots sans rapport assemblés (« Cactus-Piano-Nuage-Vélo »), renforcés d’une majuscule, d’un chiffre et d’un symbole. Pour gérer des dizaines de mots de passe uniques sans s’y perdre, la solution moderne est le GESTIONNAIRE de mots de passe : un coffre-fort chiffré qui les crée, les mémorise et les remplit ; vous ne retenez qu’un seul mot de passe maître. Protégez en PRIORITÉ votre messagerie (elle permet de réinitialiser tous les autres comptes), et activez la DOUBLE authentification sur vos comptes sensibles (un rempart qui protège même en cas de fuite du mot de passe). L’erreur la plus dangereuse, à bannir absolument, est la RÉUTILISATION : le même mot de passe sur plusieurs sites signifie qu’une seule fuite compromet tous vos comptes, car les pirates testent systématiquement les mots de passe volés ailleurs. Évitez aussi les mots de passe courts ou évidents, les informations personnelles, le fait de les noter en clair ou de les communiquer à quiconque (aucun service sérieux ne les demande). Ne changez plus vos mots de passe machinalement tous les trois mois, mais changez-les sur ÉVÉNEMENT (fuite signalée, soupçon de piratage). En adoptant ces principes simples — phrases de passe longues, un mot de passe unique par compte, un gestionnaire, la double authentification, une messagerie bien protégée —, vous passez d’une sécurité fragile à une vraie protection. Ce ne sont pas des mesures d’expert : ce sont des réflexes accessibles à tous, qui vous mettent à l’abri de la grande majorité des piratages.
Envie de gagner en aisance avec vos outils numériques ? Nos formations personnalisées s’adaptent à votre niveau.
Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.