
« 123456 », « azerty », sein Name, seine Geburtstag, das gleiche Passwort überall : das ist leider noch immer das Alltägliche für Millionen von Menschen – und das Traumziel der Hacking-Attentäter. Ein schwaches oder wiederholt verwendetes Passwort ist die Eingangstür zu Ihren Konten, Ihrem Geld und Ihrer Privatsphäre. Die gute Nachricht : das Erstellen von wirklich starken Passwörtern und das daran Erinnern ist einfacher, als man denkt, wenn man die richtigen Regeln kennt. Man braucht kein Experte : ein paar klare Regeln und ein oder zwei Tools reichen aus, um das Wichtigste zu schützen. Hier ist, wie man starke Passwörter erstellt, die leicht zu merken sind, und vor allem, wie man sie verwalten kann, ohne sich selbst zu erschweren.
Was macht ein gutes (und ein schlechtes) Passwort
Ein Passwort schützt den Zugang zu einem Konto ; seine Stärke hängt von einigen einfachen Faktoren ab. Zuerst die LÄNGE : das ist das wichtigste Kriterium ; je länger ein Passwort ist, desto schwieriger ist es zu erraten oder zu "hacken" ; zielen Sie auf mindestens zwölf Zeichen ab, und je länger, desto besser. Die UNERWARTETHEIT : ein gutes Passwort enthält nichts, das leicht erraten werden kann : kein persönlicher Name, Geburtstag, Namen Ihrer Kinder oder Tier, kein Wort aus dem Wörterbuch alleine, keine offensichtliche Folge (« azerty », « 1234 »). Die VARIETÄT : das Mischen von Gross- und Kleinschreibung, Zahlen und Sonderzeichen stärkt das Passwort ; aber die Länge zählt mehr als die komplizierte Komplexität. Die EINDEUTIGKEIT : das ist entscheidend ; jedes wichtige Konto sollte ein eigenes Passwort haben ; die Wiederholung des gleichen Passworts überall ist die größte Gefahr (wir kommen darauf zurück). Was macht ein SCHLECHTES Passwort : zu kurz, basierend auf persönlichen Informationen, ein alltägliches Wort, eine offensichtliche Folge am Tastenlayout, oder – das Schlimmste – wiederholt auf mehreren Websites. Eine mächtige Taktik : das Passwort-GESELLSCHAFT. Stattdessen als unprononkbare Kombination, verbinden Sie mehrere unverwandte Wörter zu einer Phrase : « Pferd-Lampe-Kaktus-Wolke » ; das ist lang (also stark), unerwartet und viel einfacher zu merken als eine Folge von Symbolen. Sie können einen Buchstaben, eine Zahl und ein Symbol hinzufügen, um es noch zu stärken. Was nutzt das ? Es schützt Ihre Konten vor Hackern ; es verhindert, dass eine Datenlecks auf einer Website Ihre anderen Konten gefährdet ; und es sichert das, was zählt (E-Mail, Bank, Netzwerke, Einkäufe). Das Hauptgedanke : ein gutes Passwort ist lang, unerwartet und eindeutig pro wichtiges Konto. Die Passwort-GESELLSCHAFT (mehrere Wörter verbunden) vereint Stärke und einfache Merkbarkeit. Und um alle diese Passwörter zu verwalten, ohne sich zu verrenken, gibt es ein Tool – das Passwort-VERWALTUNGS-Programm –, das wir besprechen werden. Das Kernwissen : die Sicherheit Ihrer Konten beginnt hier, und das liegt in Ihrer Hand.
Ein gutes Passwort ist lang, enthält keine persönlichen Infos und ist für jedes Konto einzigartig. Die beste Methode ist, mehrere zufällige Wörter zu einer Phrase zu verbinden, die man sich leicht merken kann.
Angenommen, Sie erstellen ein Passwort für Ihr Bankkonto. Statt «123456» oder «MaxMustermann» wählen Sie «Blaumeise-Kaktus-7-Trompete!». Dieses Passwort ist lang (16 Zeichen), enthält keine persönlichen Daten und ist für Ihr Bankkonto einzigartig.
Wie man Passwörter erstellt und verwalten kann
Hier ist eine konkrete und realistische Methode. Machen Sie Passwörter LÄNGER – zielen Sie auf mindestens zwölf Zeichen ab, idealerweise länger ; die Länge ist Ihr bester Verbündeter. Verwenden Sie die Passwort-GESELLSCHAFT – verbinden Sie mehrere unverwandte Wörter, wie "Girafe-Rad-See-Orgel" ; fügen Sie einen Buchstaben, eine Zahl und ein Symbol hinzu, um es noch zu stärken ; das ist stark und leicht zu merken. Machen Sie jedes Konto eindeutig – verwenden Sie niemals das gleiche Passwort auf zwei wichtigen Konten ; so bleiben die anderen geschützt, wenn eines fällt. Priorisieren Sie die sensiblen Konten – beginnen Sie mit der Sicherung der kritischsten Konten : Ihre E-Mail (sie dient zur Neustartung aller anderen !), Ihre Bank, Ihre Einkaufskonten, Ihre sozialen Netzwerke ; diese sind diejenigen, die zuerst geschützt werden sollten. Adoptieren Sie ein Passwort-VERWALTUNGS-Programm – das ist die moderne Lösung, um alles nicht mehr zu merken zu müssen : dieses digitale Safe generiert starke und eindeutige Passwörter, speichert sie und füllt sie für Sie aus ; Sie müssen nur ein einziges Master-Passwort merken (unsere Anleitungen zum Adoptieren eines Passwort-Verwaltungs-Programms). Aktivieren Sie die Doppel-Authentifizierung – auf wichtigen Konten fügen Sie diese zusätzliche Schicht der Sicherheit hinzu : selbst wenn Ihr Passwort fällt, wird ein zusätzlicher Code gefordert ; das ist ein sehr effektiver Schutz (unsere Anleitungen zur Aktivierung der Doppel-Authentifizierung). Teilen Sie sie nicht willkürlich – vermeiden Sie das Notieren Ihrer Passwörter auf sichtbare Papier oder in ungeschützten Dateien, und senden Sie sie nicht per E-Mail oder Nachricht. Ändern Sie sie, wenn Sie Zweifel haben – wenn ein Dienst Sie über eine Datenlecks informiert, oder wenn Sie einen Hackerangriff vermuten, ändern Sie das betroffene Passwort (und diejenigen, die Sie wiederholt haben). Einige TIPPEN : die Länge zählt mehr als die komplizierte Komplexität ; ein Passwort-Verwaltungs-Programm vereinfacht alles ; und die E-Mail ist das Konto, das zuerst geschützt werden sollte. In der Zusammenfassung : machen Sie lang, verwenden Sie Passwort-GESELLSCHAFT, ein eindeutiges Passwort pro wichtigem Konto, priorisieren Sie die sensiblen Konten, adoptieren Sie ein Passwort-Verwaltungs-Programm, aktivieren Sie die Doppel-Authentifizierung, und ändern Sie sie, wenn Sie Zweifel haben. Diese einfachen Schritte erhöhen Ihre Sicherheit erheblich.
Der gute Reflex. Halten Sie sich zwei Ideen, die genügen, um das Wesentliche zu erfüllen : die LÄNGE und die EINDEUTIGKEIT. Für die Länge, vergessen Sie das unprononkbare Zeug vom Typ "X7&k9! " – das man nie merkt – und verwenden Sie die Passwort-GESELLSCHAFT, das heißt mehrere unverwandte Wörter, wie "Kaktus-Orgel-Wolke-Rad" ; das ist lang (also sehr stark), unerwartet und dennoch leicht zu merken ; fügen Sie einen Buchstaben, eine Zahl und ein Trennzeichen hinzu, um es noch zu stärken. Für die EINDEUTIGKEIT, die Regel ist einfach und nicht zu diskutieren : jedes wichtige Konto hat sein eigenes Passwort, niemals das gleiche zweimal. Warum ? Weil, wenn Sie ein Konto, das Sie verwenden, gehackt wird und Ihr Passwort fällt, versuchen die Hacker es sofort auf all Ihren anderen Konten zu testen ; mit einem eindeutigen Passwort bleibt die Schadenbegrenzung auf ein einziges Konto. "Aber wie kann man mehrere unterschiedliche Passwörter merken?" – das ist LEBENSLANGES WERK, und hier tritt das Passwort-VERWALTUNGS-Programm ein : dieses digitale Safe generiert starke und eindeutige Passwörter, speichert sie und füllt sie für Sie aus ; Sie müssen nur ein einziges Master-Passwort merken (eine schöne Passwort-GESELLSCHAFT, genau). Beginnen Sie mit der Sicherung Ihrer KONTAKT-MAIL : das ist das kritischste Konto, denn es ermöglicht die Neustartung aller anderen – wenn ein Hacker darauf zugreift, hat er Zugang zu allem. Und auf Ihren sensiblen Konten aktivieren Sie die Doppel-Authentifizierung, diese zusätzliche Schicht der Sicherheit, die selbst wenn das Passwort fällt, weiter schützt. Passwort-GESELLSCHAFT, ein eindeutiges Passwort pro Konto, ein Passwort-Verwaltungs-Programm, um alles zu merken – mit diesem Trio wechseln Sie von einer schwachen Sicherheit zu einer echten Schutz, ohne sich selbst zu erschweren.
Die Fehler, die man nicht mehr begehen sollte
Einige Gewohnheiten, sehr verbreitet, stellen Ihren Konten schwerwiegend gefährlich. Die WIEDERHOLUNG : das ist die größte Gefahr von allen ; das Verwenden des gleichen Passworts auf mehreren Websites bedeutet, dass eine einzelne Datenlecks alle diese Konten gefährdet ; die Hacker testen systematisch die gestohlenen Passwörter auf anderen Diensten (unsere Anleitungen, um nicht das gleiche Passwort wiederholt zu verwenden). Passwörter, die ZU KURZ oder offensichtlich sind : "123456", "azerty", "passwort", ein Name : sie brechen in Sekundenschnelle ; sie bieten keine Schutz. Persönliche Informationen : Name, Geburtstag, Namen der Kinder, des Tieres, Stadt : das ist leicht zu finden (soziale Netzwerke !) und vermutbar ; das muss verboten werden. Notieren Sie sie NICHT irgendwo : ein Passwort, das auf einem Post-it an der Bildschirmkante klebt, in einem ungeschützten "Passwort-File" oder in einem E-Mail, ist gleich verloren ; verwenden Sie ein Passwort-Verwaltungs-Programm (verschlüsselt) oder, als letzte Option, einen sicheren Notizblock, der sicher aufbewahrt wird. Teilen Sie sie NICHT : niemand, nicht einmal Ihre Bank oder ein technischer Support, wird Sie bitten, ein Passwort per Telefon, E-Mail oder Nachricht zu teilen – das ist eine klassische Falle (unsere Anleitungen, um den falschen technischen Support zu erkennen). Vernachlässigen Sie die E-Mail : viele schützen ihre Bank, aber vernachlässigen ihre E-Mail ; aber diese ermöglicht die Neustartung aller anderen Konten – sie ist das kritischste Konto. Vergessen Sie die Doppel-Authentifizierung : auf wichtigen Konten, lassen Sie sie aus, und Sie verlieren einen wichtigen Schutz. Ändern Sie NICHT nach einer Datenlecks : wenn ein Dienst einen Hackerangriff meldet, bleibt die Tür offen, wenn Sie das betroffene Passwort nicht ändern. Schließlich, glauben Sie nicht, dass Sie NICHT betroffen sind : "ich habe nichts Interessantes zu stehlen" ist eine Illusion ; Ihre Konten, Ihre Identität, Ihre E-Mail haben für einen Hacker Wert. Zusammengefasst : niemals das gleiche Passwort wiederholen, verboten sind kurze, offensichtliche oder personelle Passwörter, teilen Sie sie nicht, schützen Sie Ihre E-Mail in erster Linie, aktivieren Sie die Doppel-Authentifizierung, und ändern Sie nach einer Datenlecks. Vermeiden Sie diese Fehler, das ist schon der Kern der Sicherheit.
Aufpassen : die WIEDERHOLUNG des gleichen Passworts ist die größte Gefahr. Wenn es nur einen Warnhinweis geben sollte, dieser wäre es : niemals das gleiche Passwort auf mehreren Konten verwenden. Hier ist, warum das so schwerwiegend ist. Regelmäßig werden Websites – sogar große Unternehmen – gehackt, und die Passwörter ihrer Benutzer landen im Internet. Die Hacker sammeln diese Listen und testen automatisch jedes Paar "E-Mail + Passwort" auf Dutzenden weiterer Dienste : Bank, E-Mail, soziale Netzwerke, Einkaufswebsites. Wenn Sie Ihr Passwort wiederholt haben, eine einzelne Datenlecks auf einem unbedeutenden Dienst öffnet alle Ihre Konten auf einmal. Mit einem eindeutigen Passwort pro Konto, im Gegensatz dazu, bleiben die Schäden auf ein einziges Konto begrenzt : die Schäden sind begrenzt. Das ist die Regel, die alles ändert. Zweite Vorsichtsmaßnahme : schützen Sie Ihre E-Mail zuerst. Man vergisst oft, aber die E-Mail ist der zentrale Knoten : sie ermöglicht die Neustartung von fast allen anderen Konten. Ein Hacker, der auf Ihre E-Mail zugreift, kann Stück für Stück das gesamte System kontrollieren. Daher geben Sie ihm ein besonders starkes Passwort und aktivieren Sie die Doppel-Authentifizierung. Drittes Punkt : teilen Sie niemandem, weder per Telefon, E-Mail oder Nachricht, ein Passwort – keine Bank, kein seriöser Dienst wird Sie bitten, ein Passwort zu teilen – jede solche Anfrage ist eine Falle. Und notieren Sie sie nicht in offensichtlichem Papier oder in einem ungeschützten Datei. Schließlich, wenn ein Dienst Sie über eine Datenlecks informiert, ändern Sie das betroffene Passwort und alle, die Sie wiederholt haben, sofort. Ein eindeutiges Passwort pro Konto, eine gut geschützte E-Mail, kein Teilen : diese Reflexe verhindern den Mehrteil der Hackerangriffe.
Häufig gestellte Fragen
Wie kann man ein starkes, aber leicht zu erinnerndes Passwort erstellen?
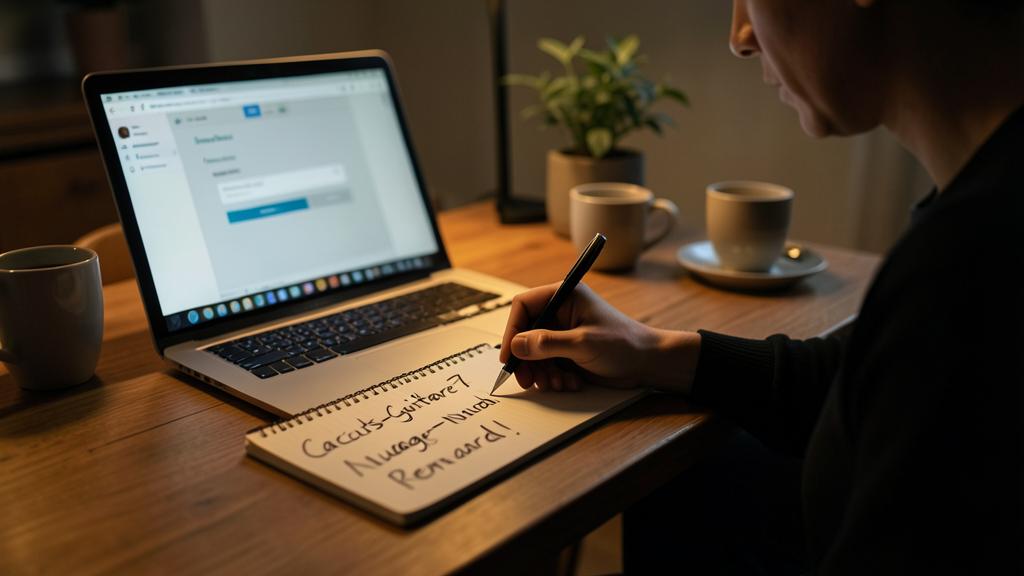
Die beste Methode heißt Passwort-GESELLSCHAFT, und sie vereint endlich Stärke und Erinnerbarkeit. Der Prinzip : anstelle eines unerinnernbaren Zeugs vom Typ "Kp7$x2", verbinden Sie mehrere unverwandte Wörter zu einer langen Kette : z.B. "Kaktus-Gitarre-Wolke-Fuchs". Das ist lang (das wichtigste Kriterium für die Stärke), unerwartet (Wörter ohne Verbindung sind nicht vermutbar), und es ist leicht zu merken, weil Ihr Gehirn gut Wörter und Bilder speichert. Um es noch zu stärken, fügen Sie einen Buchstaben, eine Zahl und ein Symbol hinzu : "Kaktus-Gitarre7-Wolke-Fuchs!". Wählen Sie Wörter, die Sie persönlich nicht betreffen (nicht die Namen Ihrer Kinder oder Ihre Stadt, die zu vermuten sind), aber die Sie sich merken können. Sie können sogar eine absurde Geschichte, die die Wörter miteinander verbindet, um sie besser zu merken, erstellen. Diese Technik ermöglicht es Ihnen, starke und erinnernbare Passwörter zu haben. Allerdings, da jedes wichtige Konto ein eigenes Passwort haben muss, wird es schnell unmöglich, mehrere solche Passwörter zu merken : das ist der wahre Komfort, das Passwort-VERWALTUNGS-Programm, das sie erstellt und für Sie speichert – Sie müssen nur ein schönes Passwort-GESELLSCHAFT im Kopf behalten, das des Programms selbst.
Muss man Passwörter regelmäßig ändern?
Im Gegensatz zu einer alten Vorstellung, ist das Ändern der Passwörter alle drei Monate nicht mehr empfohlen – und kann sogar schädlich sein. Warum ? Weil, gezwungen, sie ständig zu ändern, erstellen Menschen schwächere und vorhersehbare Passwörter (z.B. nur ein Ziffer am Ende hinzufügen), oder sie notieren sie irgendwo. Die moderne Empfehlung ist anders : bevorzugen Sie ein lang, eindeutiges und starkes Passwort, und behalten Sie es, solange es keinen Grund zur Änderung gibt. Andererseits, ändern Sie es sofort in bestimmten Fällen : wenn der Dienst Sie über eine Datenlecks oder einen Hackerangriff informiert ; wenn Sie vermuten, dass Ihr Konto compromittiert ist (unübliche Aktivität, unbekannte Verbindung) ; wenn Sie versehentlich Ihr Passwort auf einem verdächtigen Website eingeben (Phishing) ; oder wenn Sie es geteilt haben und es nicht mehr gewünscht ist. Im Grunde : ändern Sie nur auf EREIGNIS, nicht auf Kalender. Eine gute Ergänzung besteht darin, regelmäßig zu überprüfen, ob Ihre E-Mails in bekannten Datenlecks involviert sind (unsere Anleitungen, um zu erfahren, ob Ihre E-Mail-Adresse fiele). Und wenn Sie ein Passwort-VERWALTUNGS-Programm verwenden, wird es Sie oft darauf hinweisen, Passwörter zu ändern, die schwach, wiederholt oder compromittiert sind. Die Qualität und die Eindeutigkeit zählen viel mehr als die Häufigkeit des Änderungsprozesses.
Ist ein Passwort-VERWALTUNGS-Programm wirklich sicher?
Ja, und es ist heute die beste Lösung für die meisten Menschen – viel sicherer als die Alternativen (das Wiederholen des gleichen Passworts, das Wählen schwacher Passwörter, das Notieren von Papier). Ein Passwort-VERWALTUNGS-Programm ist ein verschlüsseltes digitales Safe : es speichert alle Passwörter unter einer starken Schutz, und Sie müssen nur ein einziges Master-Passwort merken, um darauf zuzugreifen. Seine Vorteile sind beachtlich : es generiert lange, zufällige und eindeutige Passwörter für jedes Konto (unvorhersehbar) ; es füllt sie automatisch aus, was Sie auch von Phishing-Sites schützt (es füllt nur auf dem echten Site) ; und es weist Sie auf schwache oder compromittierte Passwörter hin. Die Frage, die man sich berechtigt stellt : "und wenn das Passwort-VERWALTUNGS-Programm selbst gehackt wird?" Die guten Passwort-VERWALTUNGS-Programme sind so konzipiert, dass selbst der Entwickler sie nicht lesen kann (end-to-end-Verschlüsselung) ; das kritische Element bleibt also Ihr Master-Passwort, das Sie niemals vergessen oder teilen sollten. Wählen Sie ein bekanntes Passwort-VERWALTUNGS-Programm, aktivieren Sie die Doppel-Authentifizierung darauf, und behalten Sie Ihr Master-Passwort gut im Kopf. Für die Mehrheit der Nutzer, das Adoptieren eines Passwort-VERWALTUNGS-Programms ist ein riesiger Sprung in Sicherheit und Komfort (unsere Anleitungen zum Adoptieren eines Passwort-VERWALTUNGS-Programms) : man stoppt endlich mit dem Umgang schwacher oder wiederholter Passwörter.
Was man sich merken sollte
Die Sicherheit Ihrer digitalen Lebensweise beginnt mit Ihren Passwörtern, und sie zu schützen ist in Ihrer Hand. Ein gutes Passwort ist vor allem lang (mindestens zwölf Zeichen, je länger desto besser – das ist das wichtigste Kriterium), unerwartet (nicht persönliche oder vermutbare Informationen, kein alltägliches Wort, keine offensichtliche Tastaturfolge) und vor allem eindeutig pro wichtigem Konto. Die beste Technik, um Stärke und Erinnerbarkeit zu vereinen, ist die Passwort-GESELLSCHAFT : mehrere unverwandte Wörter, verbunden zu einer Phrase (z.B. "Kaktus-Gitarre-Wolke-Fuchs"), verstärkt durch einen Buchstaben, eine Zahl und ein Symbol. Um mehrere eindeutige Passwörter zu verwalten, ohne sich zu verrenken, ist das moderne Tool das Passwort-VERWALTUNGS-Programm : ein verschlüsseltes Safe, das sie erstellt, speichert und füllt ; Sie müssen nur ein einziges Master-Passwort merken. Schützen Sie Ihre E-Mail zuerst (sie ermöglicht die Neustartung aller anderen Konten), und aktivieren Sie die Doppel-Authentifizierung auf Ihren sensiblen Konten (ein Schutz, der selbst bei Datenlecks wirksam ist). Die größte Gefahr, die man ausgeschlossen haben muss, ist die WIEDERHOLUNG : das gleiche Passwort auf mehreren Websites bedeutet, dass eine einzelne Datenlecks alle Ihre Konten gefährdet, weil die Hacker systematisch die gestohlenen Passwörter auf anderen Diensten testen. Vermeiden Sie auch kurze oder offensichtliche Passwörter, persönliche Informationen, das Notieren von Papier oder das Teilen mit jemandem (kein seriöser Dienst wird Sie bitten, sie zu teilen). Ändern Sie nicht Ihre Passwörter automatisch alle drei Monate, sondern nur auf EREIGNIS (falsch informiert, verdächtige Aktivität). Indem Sie diese einfachen Prinzipien anwenden – lange Passwort-GESELLSCHAFT, ein eindeutiges Passwort pro Konto, ein Passwort-VERWALTUNGS-Programm, die Doppel-Authentifizierung, eine gut geschützte E-Mail –, wechseln Sie von einer schwachen Sicherheit zu einer echten Schutz. Sie sind keine Experten-Praktiken : sie sind einfachere Reflexe, die jeder erlernen kann, um sich vor der Mehrheit der Hackerangriffe zu schützen.
Möchten Sie sich mit Ihren digitalen Werkzeugen flüssiger bewegen? Unsere personalisierten Trainings passen sich Ihrem Niveau an.
Schreibe einen Kommentar
Du musst angemeldet sein, um einen Kommentar abzugeben.