
« 123456 », « azerty », su nombre, su fecha de nacimiento, la misma contraseña en todos lados : esto aún, lamentablemente, es cotidiano para millones de personas — y el sueño de los ciberdelincuentes. Una contraseña débil o reutilizada, es la puerta de entrada a tus cuentas, a tu dinero, a tu vida privada. La buena noticia : crear contraseñas realmente fuertes y recordarlas es más sencillo de lo que se cree, una vez que se conoce los buenos principios. No es necesario ser un experto : algunas reglas claras y uno o dos herramientas son suficientes para proteger lo esencial. Aquí te mostramos cómo crear contraseñas fuertes, fáciles de recordar, y sobre todo cómo gestionarlas sin complicarte la vida.
Lo que hace una buena (y una mala) contraseña
Una contraseña protege el acceso a una cuenta ; su fortaleza depende de algunos factores simples. LA LONGITUD en primer lugar : es el criterio más importante ; más larga que una contraseña, más difícil de adivinar o « romperla » ; intente al menos doce caracteres, y más si es posible. LA IMPREDECIBLE : una buena contraseña no debe contener nada adivinable : no su nombre, su fecha de nacimiento, el nombre de sus hijos o de su mascota, no un solo palabra del diccionario, no una secuencia obvia (« azerty », « 1234 »). LA VARIACIÓN : mezclar mayúsculas, minúsculas, números y caracteres especiales fortalece la contraseña ; pero la longitud cuenta más que la complejidad elaborada. LA UNICIDAD : es capital ; cada cuenta importante debe tener SU PROPIA contraseña ; reutilizar la misma en todos lados es el error más peligroso (volvemos sobre esto). Lo que hace una MALA contraseña : demasiado corta, basada en información personal, una palabra común, una secuencia del teclado, o — lo peor — reutilizada en varios sitios. Una astucia poderosa : la FRASE de contraseña. En lugar de un chisme inpronunciable, asamble varias palabras sin relación en una frase : « Caballo-Lámpara-Cactus-Nube » ; es larga (por lo tanto fuerte), impredecible, y mucho más fácil de recordar que una secuencia de símbolos. Puede incluir un número y una mayúscula para fortalecer aún más. ¿Para qué sirve esto ? Para PROTEGER tus cuentas contra el ciberdelito ; para evitar que una fuga en un sitio comprometa todos tus cuentas ; y para asegurar lo que cuenta (correos, banco, redes, compras). La idea maestra : una buena contraseña es LARGA, IMPREDECIBLE y ÚNICA en cada cuenta importante. La frase de contraseña (varias palabras asambleadas) reúne fortaleza y facilidad de memorización. Y para gestionar todas estas contraseñas diferentes sin perderse, una herramienta existe — el gestor de contraseñas —, de la cual hablaremos. Lo esencial que comprender : la seguridad de tus cuentas comienza por aquí, y está a tu alcance.
Una contraseña fuerte debe ser larga (más de 12 caracteres), difícil de adivinar (sin datos personales ni palabras comunes) y única para cada cuenta. Las frases de contraseña, como «Caballo-Lámpara-Cactus-Nube», son fáciles de recordar y muy seguras.
Cómo crear y gestionar tus contraseñas
Aquí tienes un método concreto y realista. Crea contraseñas LARGAS — intente al menos doce caracteres, idealmente más ; la longitud es tu mejor aliada. Utiliza la FRASE de contraseña — asamble varias palabras sin relación lógica entre ellas : « Gorila-Ciclismo-Océano-Piano » ; añade una mayúscula, un número y un símbolo para fortalecer ; es fuerte y memorizable. Haz que cada cuenta sea ÚNICA — nunca utilice la misma contraseña en dos cuentas importantes ; así, si una fuga, las demás permanecen protegidas. Prioriza las cuentas SENSIBLES — comience por asegurar las más críticas : tu correo electrónico (sirve para reestablecer todos los demás !), tu banco, tus cuentas de compra, tus redes sociales ; son las que deben protegerse en primer lugar. Adopta un GESTOR de contraseñas — es la solución moderna para no tener que recordar todo : este cofre digital genera contraseñas fuertes y únicas, las memoriza y las completa para ti ; solo retienes un solo contraseña maestro (nuestros guías adoptar un gestor de contraseñas). Activa la DOBLE autenticación — en las cuentas importantes, añade esta segunda protección : incluso si tu contraseña fuga, se solicita un código adicional ; es un muro muy eficaz (nuestros guías activar la doble autenticación). No las COMPARTAS de cualquier manera — evite anotar tus contraseñas en un papel visible o en un archivo no protegido, y no las envíe por correo electrónico o mensaje. CAMBIA-los en caso de duda — si un servicio te avisa de una fuga, o si sospechas un ciberdelito, cambie la contraseña afectada (y las reutilizadas en otros sitios). Algunos CONSEJOS : la longitud prima sobre la complejidad torcida ; un gestor simplifica todo ; y el correo electrónico es el cuenta a proteger en primer lugar. En resumen : haz largo, usa frases de contraseña, una contraseña única por cuenta importante, prioriza las cuentas sensibles, adopta un gestor, activa la doble autenticación, y cambia en caso de duda. Estos gestos simples elevan radicalmente tu seguridad.
Imagina que tu contraseña para el banco es «Gorila-Ciclismo-Océano-Piano7!». Si un sitio de compras en línea sufre una fuga y tu contraseña «123456» (que también usabas allí) se roba, los hackers no podrán acceder a tu cuenta bancaria porque es única y compleja.
El buen reflejo. Retenga dos ideas que son suficientes para lo esencial : la LONGITUD y la UNICIDAD. Para la longitud, olvídate del chisme inpronunciable del tipo « X7&k9! » que nunca se recuerda : adopta la FRASE DE CONTRASEÑA, es decir, varias palabras sin relación asambleadas — « Cactus-Piano-Nube-Velo ». Es larga (por lo tanto muy fuerte), impredecible, y para colmo fácil de memorizar ; agrega una mayúscula, un número y un guión o símbolo para fortalecer aún más. Para la unicidad, la regla es simple y no negociable : cada cuenta importante tiene SU PROPIA contraseña, nunca la misma dos veces. ¿Por qué ? Porque si un sitio que usas se cuela y tu contraseña fuga, los ciberdelincuentes la probarán en todos tus otros cuentas ; con una contraseña única, el daño se limita a un solo sitio. « Pero ¿cómo recordar tantas contraseñas diferentes ? » — es AHÍ donde intervendrá el GESTOR DE CONTRASEÑAS : este cofre digital crea contraseñas fuertes y únicas, las memoriza y las completa por ti ; solo retienes UN solo contraseña maestro (una hermosa frase de contraseña, justo). Comience por asegurar en primer lugar tu CORREO ELECTRÓNICO : es la cuenta más crítica, ya que permite reestablecer todos los demás — si un ciberdelincuente accede a ella, accede a todo. Y en tus cuentas sensibles, activa la doble autenticación, este segundo muro que protege incluso si la contraseña fuga. Frase de contraseña, una contraseña única por cuenta, un gestor para todo recordar : con este trío, pasas de una seguridad frágil a una verdadera protección, sin complicarte la vida.
Los errores a no cometer
Algunas costumbres, muy extendidas, ponen en peligro gravemente tus cuentas. LA REUTILIZACIÓN : es el error más peligroso de todos ; usar la misma contraseña en varios sitios significa que una sola fuga compromete TODOS estos cuentas ; los ciberdelincuentes prueban sistemáticamente las contraseñas fugadas en otros servicios (nuestros guías no reutilizar la misma contraseña). Las contraseñas TAN CORTAS o evidentes : « 123456 », « azerty », « contraseña », un nombre : se rompen en una fracción de segundo ; no ofrecen ninguna protección. Las INFORMACIONES personales : nombre, fecha de nacimiento, nombre de los hijos, de la mascota, ciudad : todo esto se encuentra fácilmente (redes sociales !) y se adivina ; debe prohibirse. Las NOTAR en cualquier lugar : una contraseña escrita en un post-it pegado a la pantalla, en un archivo « contraseñas » no protegido, o en un correo electrónico : tanto darla ; usa un gestor (cifrado) o, en su defecto, un cuaderno guardado en un lugar seguro, fuera de vista. Las COMMUNICAR : nunca comparta una contraseña por teléfono, correo electrónico o mensaje, incluso si la persona que se presenta como tu banco o un soporte técnico — es un fraude clásico (nuestros guías el soporte técnico falso). Nuevamente la MESSAGERIE : muchos protegen su banco pero ignoran su correo electrónico ; pero este último permite reestablecer casi todas las demás cuentas ; es la cuenta más crítica. Olvidar la DOBLE AUTENTICACIÓN : en las cuentas importantes, pasarla, es privarse de un muro importante. NUNCA cambiar después de una fuga : si un servicio anuncia haber sido cibernetizado, no cambiar su contraseña deja la puerta abierta. En fin, creer que uno NO está afectado : « no tengo nada de interés que robar » es una ilusión ; tus cuentas, tu identidad, tu correo electrónico tienen valor para un ciberdelincuente. En resumen : nunca reutilice una misma contraseña, banezca las cortas, evidentes o personales, no las note a la ligera ni las comuniques, protege tu correo electrónico en primer lugar, activa la doble autenticación, y cambia después de una fuga. Evitar estos errores, es ya el esencial de la seguridad.
Atención : reutilizar la misma contraseña es el error más peligroso. Si no se debe recordar que solo un aviso, este sería el caso : nunca utilice LA MISMA contraseña en varios cuentas. Aquí está por qué es tan grave. Regularmente, sitios — incluso grandes empresas — se cuelan, y las contraseñas de sus usuarios se encuentran en la naturaleza. Los ciberdelincuentes recuperan estas listas y prueban automáticamente cada par « dirección de correo + contraseña » en decenas de otros servicios : banco, correo electrónico, redes sociales, sitios de compra. Si has reutilizado tu contraseña, una sola fuga en un sitio sin importancia les abre TODOS tus cuentas de un solo golpe. Con una contraseña ÚNICA por cuenta, por el contrario, una fuga se limita a un solo sitio : los daños son limitados. Es LA regla que cambia todo. Segunda alerta : protege tu CORREO ELECTRÓNICO antes que nada. Se olvida a menudo, pero la bandeja de entrada es el enlace central : es por ella que se reestablecen las contraseñas de casi todas las demás cuentas. Un ciberdelincuente que accede a tu correo electrónico puede, de cerca a cerca, tomar el control de todo lo demás. Díselo una contraseña particularmente fuerte y la doble autenticación. Tercer punto : nunca COMMUNIQUE una contraseña a nadie, por teléfono, correo electrónico o mensaje — ninguna entidad bancaria, ningún servicio serio te la pedirá ; toda solicitud en ese sentido es un fraude. Y no las note en claro en un papel visible o un archivo no protegido. Finalmente, si un servicio te avisa de una fuga, CAMBIA inmediatamente la contraseña afectada, así como todas las que hayas reutilizado en otros sitios. Una contraseña única por cuenta, una bandeja de entrada bien protegida, nunca de compartir : estos reflejos evitan la gran mayoría de ciberdelitos.
Preguntas frecuentes
¿Cómo crear una contraseña fuerte pero fácil de recordar ?
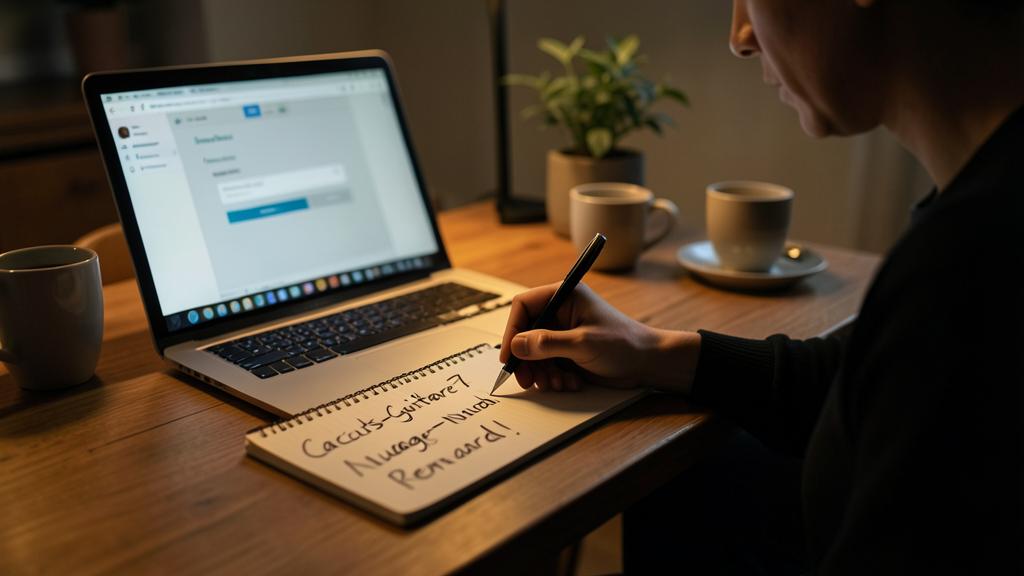
La mejor técnica se llama la FRASE DE CONTRASEÑA, y reconcilia finalmente solidez y memoria. El principio : en lugar de un chisme del tipo « Kp7$x2 » imposible de recordar, asamble varias palabras sin relación entre ellas para formar una larga secuencia : por ejemplo « Cactus-Guitarra-Nube-Zorro ». Es LARGO (el criterio más importante para la solidez), impredecible (palabras sin relación no se adivinan), y para colmo fácil de recordar porque tu cerebro retiene bien las palabras y las imágenes. Para fortalecer aún más, agrega una mayúscula, un número y un símbolo : « Cactus-Guitarra7-Nube-Zorro ! ». Elige palabras que no te conciernen personalmente (no los nombres de tus hijos ni tu ciudad, demasiado adivinables), pero que TÚ retendrás. Puedes incluso crear una pequeña historia absurda que vincule las palabras para recordarlas mejor. Esta técnica te permite tener contraseñas a la vez muy robustas y recordables. Sin embargo, como cada cuenta importante debe tener SU PROPIA contraseña, retener decenas de frases se vuelve rápidamente imposible : es por eso que el verdadero confort viene de un GESTOR DE CONTRASEÑAS, que las crea y las memoriza para ti — solo retienes entonces una hermosa frase de contraseña, la del gestor mismo.
¿Es necesario cambiar sus contraseñas regularmente ?
Contrario a una vieja idea errónea, cambiar sistemáticamente sus contraseñas cada tres meses ya no se recomienda — y puede incluso ser contraproducente. ¿Por qué ? Porque forzados a cambiar sin cesar, las personas crean contraseñas más débiles y más predecibles (añadiendo solo un número al final, por ejemplo), o terminan por anotarlas en algún lugar. La recomendación moderna es diferente : priorice una contraseña LARGA, ÚNICA y fuerte, y guárdela hasta que no haya razón para cambiarla. Sin embargo, cambie inmediatamente en algunos casos específicos : si el servicio te avisa de una fuga de datos o un ciberdelito ; si sospechas que tu cuenta ha sido comprometida (actividad inusual, conexión desconocida) ; si has malintencionadamente ingresado tu contraseña en un sitio sospechoso (hamecón) ; o si la compartiste y ya no es deseable. En resumen : cambie SOBRE EVENTO, no sobre calendario. Una buena práctica complementaria consiste en verificar de vez en cuando si tus direcciones han sido afectadas por una fuga conocida (nuestros guías saber si su dirección de correo electrónico ha fuga). Y si usas un gestor, este te avisará frecuentemente de las contraseñas débiles, reutilizadas o comprometidas que deben cambiar. La calidad y la unicidad importan mucho más que la frecuencia de cambio.
¿Un gestor de contraseñas es realmente seguro ?
Sí, y hoy es la mejor solución para la mayoría de las personas — mucho más segura que las alternativas reales (reutilizar la misma contraseña, elegir contraseñas débiles, anotarlas en un papel). Un gestor es un cofre digital CRIPTOGRAFADO : almacena todas tus contraseñas bajo una protección sólida, y solo tienes que retener UN solo contraseña maestro para acceder a él. Sus ventajas son considerables : genera contraseñas largas, aleatorias y únicas para cada cuenta (imposibles de adivinar) ; las completa automáticamente, lo que te protege también de ciertos sitios de hamecón (solo las completa en el verdadero sitio) ; y te avisa de las contraseñas débiles o comprometidas. La pregunta que se plantea legítimamente : « ¿y si el gestor mismo es cibernetizado ? » Los buenos gestores están diseñados para que ni siquiera su editor pueda leer tus contraseñas (criptografía de extremo a extremo) ; el enlace crítico sigue siendo TU contraseña maestro, que no debes olvidar ni compartir. Elige un gestor reputado, activa la doble autenticación sobre él, y retén bien tu contraseña maestro. Para la inmensa mayoría de los usuarios, adoptar un gestor representa un salto enorme en seguridad y comodidad (nuestros guías adoptar un gestor de contraseñas) : finalmente dejamos de lidiar con contraseñas débiles o reutilizadas.
Lo que hay que retener
La seguridad de tu vida digital comienza por tus contraseñas, y protegerlas está a tu alcance. Una buena contraseña es sobre todo LARGA (al menos doce caracteres, más si es posible — el criterio principal), IMPREDECIBLE (nada personal ni adivinable, no una palabra común ni una secuencia del teclado) y sobre todo ÚNICA en cada cuenta importante. La mejor técnica para combinar solidez y memoria es la FRASE DE CONTRASEÑA : varias palabras sin relación asambleadas (« Cactus-Piano-Nube-Velo »), reforzadas con una mayúscula, un número y un símbolo. Para gestionar decenas de contraseñas únicas sin perderse, la solución moderna es el GESTOR DE CONTRASEÑAS : un cofre digital cifrado que las crea, las memoriza y las completa ; solo retienes un solo contraseña maestro. Protege en PRIMERA instancia tu correo electrónico (permite reestablecer todos los demás cuentas), y activa la DOBLE AUTENTICACIÓN en tus cuentas sensibles (un muro que protege incluso en caso de fuga de la contraseña). La error más peligrosa, a bannir absolutamente, es la REUTILIZACIÓN : la misma contraseña en varios sitios significa que una sola fuga compromete todos tus cuentas, porque los ciberdelincuentes prueban sistemáticamente las contraseñas robadas en otros lugares. Evita también las contraseñas cortas o evidentes, las informaciones personales, el hecho de las anotar en claro o de las comunicar a cualquiera (ningún servicio serio las pide). No cambies tus contraseñas mecánicamente cada tres meses, sino cambia sobre EVENTO (fuga señalada, sospecha de ciberdelito). Adoptando estos principios simples — frases de contraseña largas, una contraseña única por cuenta, un gestor, la doble autenticación, un correo electrónico bien protegido —, pasas de una seguridad frágil a una verdadera protección. Estas no son medidas de experto : son reflejos accesibles a todos, que te ponen a salvo de la gran mayoría de ciberdelitos.
¿Quieres ganar en facilidad con tus herramientas digitales? Nuestras formaciones personalizadas se adaptan a tu nivel.
Deja una respuesta
Lo siento, debes estar conectado para publicar un comentario.